

Sahte IPTV güncellemesi mobil bankacılık bilgilerini hedef alıyor
- Teknoloji
 Sigortacı Gazetesi
- 0
- 9 dakika okuma
Android telefonlarda IPTV uygulaması güncellemesi olarak sunulan sahte dosyalar, kullanıcıların mobil bankacılık bilgilerini ele geçirme riski taşıyor. Siber güvenlik uzmanları, Türkiye’nin Android tehditlerinin yoğun görüldüğü ülkeler arasında yer aldığına dikkat çekerek özellikle uygulama mağazaları dışından indirilen dosyalara ve bu uygulamaların talep ettiği izinlere karşı uyarıyor.
Siber güvenlik araştırmalarına göre Android telefonları hedef alan RemControl adlı truva atı, IPTV uygulaması TVTap’ın güncellemesi gibi gösterilen sahte bir APK dosyası üzerinden yayılıyor. Group-IB tarafından 23 Eylül’de yayımlanan analiz, uygulama güncellemesi görünümündeki zararlı yazılımların mobil bankacılık bilgilerini ele geçirmek amacıyla nasıl kullanıldığını ortaya koyuyor.
Kullanıcıların güncelleme yaptıklarını düşünerek telefonlarına yükledikleri zararlı yazılım, Android’in Erişilebilirlik hizmetinden yararlanarak banka uygulamalarının üzerine sahte giriş ekranları yerleştiriyor. Bu ekranlar aracılığıyla PIN kodu, mobil bankacılık parolası ve kartın son kullanma tarihi gibi bilgiler ele geçirilmeye çalışılıyor.
RemControl’ün mevcut hedef listesinde Türk bankaları bulunmuyor. Zararlı yazılımın İtalya, Fransa, İspanya, Polonya, Portekiz, Kanada ve Körfez ülkelerindeki bankaları hedef aldığı belirtiliyor. Ancak hedef listesi ve sahte giriş ekranlarının saldırganların sunucusu üzerinden yönetilmesi, yeni ülkelerin de mevcut sisteme eklenebilmesine olanak tanıyor. Bunun için kullanıcıların telefonlarına yeni bir yazılım yüklenmesi gerekmiyor.
TÜRKİYE ANDROID TEHDİTLERİNİN YOĞUN GÖRÜLDÜĞÜ ÜLKELER ARASINDA
2026 yılının ilk yarısına ilişkin siber güvenlik verileri, Türkiye’nin Android işletim sistemini hedef alan tehditlerin yoğun görüldüğü ülkeler arasında bulunduğunu gösteriyor. Aralık 2025 ile Mayıs 2026 arasındaki dönemde Türkiye, Ukrayna ile birlikte en üst dilimde yer aldı.
Aynı dönemde en sık tespit edilen Android tehdidi, %14,7 payla Android/TrojanDropper.Agent oldu. Telefonlara başka zararlı yazılımlar yüklemek amacıyla kullanılan bu tehdidi, sıralamada altıncı sırada bulunan ve banka bilgilerini hedef alan Android/Spy.Banker ailesi %4,3 payla takip etti.
Türkiye’de IPTV uygulamalarına yönelik ilgi de dikkat çekiyor. Google Trends verilerine göre “iptv apk” ifadesi yıl boyunca yoğun şekilde aranıyor. Bu durum, resmî uygulama mağazaları dışından indirilen dosyaların oluşturduğu güvenlik risklerini Türkiye açısından da önemli hâle getiriyor.
SAHTE GÜNCELLEME SAYFALARIYLA KULLANICILARA ULAŞILIYOR
RemControl saldırısında gerçek TVTap uygulaması değiştirilerek zararlı hâle getirilmiyor. Bunun yerine uygulamanın güncellemesi gibi görünen ayrı bir APK dosyası hazırlanıyor. Böylece kullanıcıların bildikleri bir uygulamayı güncellediklerini düşünerek dosyayı telefonlarına yüklemeleri amaçlanıyor.
Saldırganlar, Google Play mağazasının görünümünü taklit eden sahte internet sayfaları hazırlıyor ve sosyal medya reklamları aracılığıyla kullanıcıları bu sayfalara yönlendiriyor. TVTap uygulamasının Google Play’de bulunmaması, uygulamayı bu mağaza üzerinden sunduğunu iddia eden sayfaların sahte olduğunu gösteriyor.
Zararlı dosyanın kurulumu sırasında Android’in güvenlik tarama sistemi Google Play Protect devre dışı bırakılıyor. Ardından uygulama, kullanıcıdan Erişilebilirlik hizmetine erişim izni istiyor.
BANKA UYGULAMALARININ ÜZERİNE SAHTE GİRİŞ EKRANI AÇILIYOR
Android işletim sistemindeki Erişilebilirlik hizmeti, görme veya hareket kısıtlılığı bulunan kişilerin telefonlarını daha kolay kullanabilmesi amacıyla geliştirildi. Ancak bu hizmete erişim izni verilen uygulamalar, ekrandaki öğeleri okuyabiliyor ve kullanıcı adına işlem gerçekleştirebiliyor.
RemControl, söz konusu izni elde ettikten sonra telefonda açık olan uygulamaları takip ediyor. Hedef listesindeki banka uygulamalarından biri açıldığında gerçek bankacılık ekranının üzerine sahte bir giriş sayfası yerleştiriyor.
Bu sayfada kullanıcıdan PIN kodu, mobil bankacılık parolası ve kartın son kullanma tarihi gibi bilgiler talep ediliyor. Girilen bilgiler saldırganlara iletildikten sonra sahte ekran kapanıyor ve kullanıcı yeniden bankanın gerçek uygulamasını görüyor. Böylece bilgilerin ele geçirildiği fark edilmeyebiliyor.
Siber güvenlik uzmanları, bir uygulamanın güvenilirliğinin değerlendirilmesinde kurulum sonrasında talep ettiği izinlerin önemli olduğunu belirtiyor. Yayın izlemek amacıyla kullanılan bir uygulamanın telefon ekranını okumasına veya kullanıcı adına dokunma işlemleri gerçekleştirmesine ihtiyaç bulunmadığına dikkat çeken uzmanlar, IPTV uygulamalarının Erişilebilirlik izni istemesi durumunda kurulumun durdurulması gerektiğini vurguluyor.
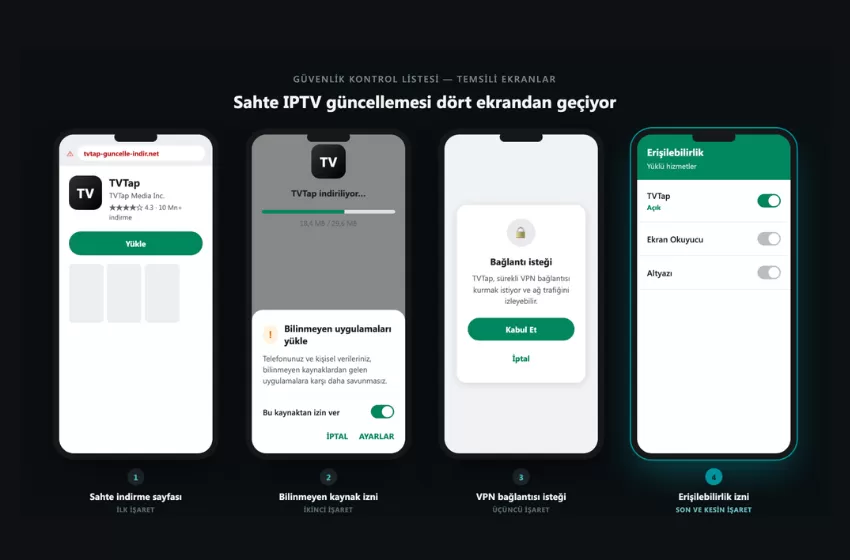
UYGULAMA İNDİRİRKEN DÖRT NOKTAYA DİKKAT EDİLMELİ
Uzmanlar, mağaza dışından IPTV uygulaması veya güncellemesi indiren kullanıcıların dört temel noktaya dikkat etmesi gerektiğini belirtiyor.
Sahte indirme sayfaları: Google Play görünümünü taklit eden internet sayfaları, kullanıcıları zararlı dosyalara yönlendirebiliyor. Özellikle resmî mağazada bulunmayan bir uygulamanın bu mağazadan indirilebildiğini iddia eden sayfalara karşı dikkatli olunması ve internet adresinin kontrol edilmesi gerekiyor.
Bilinmeyen kaynaklardan uygulama yükleme: Bir televizyon uygulamasının güncellenmesi sırasında başka bir uygulamanın yüklenmesi için izin istenmesi, güvenlik riski oluşturabiliyor. Böyle bir durumda yükleme işleminin durdurulması öneriliyor.
VPN bağlantısı isteği: Yayın izlemek amacıyla kullanılan bir uygulamanın VPN bağlantısı oluşturmak için izin talep etmesi, kullanıcıların dikkat etmesi gereken durumlar arasında bulunuyor.
Erişilebilirlik izni: IPTV oynatıcılarının telefon ekranını okumasını veya kullanıcı adına dokunma işlemleri gerçekleştirmesini gerektiren bir işlevi bulunmuyor. Bu nedenle söz konusu iznin talep edilmesi durumunda uygulamanın kurulumunun tamamlanmaması gerekiyor.
ZARARLI UYGULAMA YÜKLENDİYSE NE YAPILMALI?
Siber güvenlik uzmanları, şüpheli bir uygulamaya Erişilebilirlik izni verilmişse telefonun bankacılık işlemleri için kullanılmaması gerektiğini belirtiyor. Böyle bir durumda bankayla başka bir telefon üzerinden iletişime geçilmesi öneriliyor.
RemControl’ün telefonun bazı ayar ekranlarına erişimi engelleyebilmesi nedeniyle zararlı uygulamanın güvenli modda kaldırılması gerekiyor. Güvenli modda yalnızca telefonun kendi sistem uygulamaları çalıştığından, zararlı yazılımın ekrana müdahale etmesi engellenebiliyor.
Bunun için telefon yeniden başlatılırken üretici logosu göründüğünde ses kısma tuşuna basılı tutularak ekranın alt köşesinde “Güvenli mod” ifadesinin görünmesi beklenebiliyor. Ardından tanınmayan uygulama kaldırılarak telefon normal şekilde yeniden başlatılabiliyor. Uygulamanın kaldırılmasının mümkün olmadığı durumlarda ise son çare olarak fabrika ayarlarına dönülmesi öneriliyor.
Uzmanlar, yayın hizmetlerine erişimde resmî uygulama mağazalarının tercih edilmesi gerektiğini, mağaza dışından yüklenen uygulamaların hem siber güvenlik hem de yasal açıdan risk oluşturabileceğini hatırlatıyor.