











Yapay zekâ asistanlarını kullanırken güvende kalmak için ipuçları
Yeni DeepSeek yapay zeka asistanı son günlerde oldukça dikkat çekti. Kaspersky uzmanları bununla ilgili bazı dolandırıcılık faaliyetleri tespit etti.
Çok sayıda yeni kullanıcının oluşturduğu yükün yanı sıra DeepSeek’e yapıldığı iddia edilen siber saldırı nedeniyle, DeepSeek uygulamasında ve web sitesindeki kayıt sürecinde aksaklıklar yaşanıyor. Birçok kayıt düzgün şekilde gerçekleşemiyor. Bu durum, siber suçlular tarafından sahte DeepSeek web sayfaları aracılığıyla kullanıcıların kimlik bilgilerini çalmak için zemin yaratıyor.
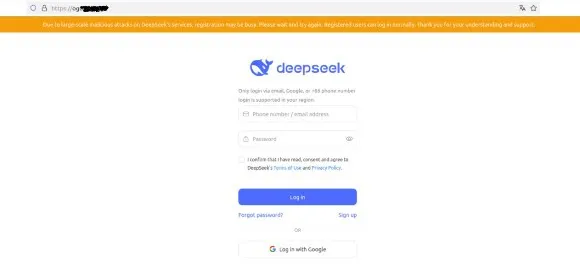
Saldırganlar bu tür sahte kayıt sayfaları aracılığıyla kullanıcıların e-postalarını ve şifrelerini topluyor. Bunlar, kullanıcıların DeepSeek’teki veya diğer hizmetlerdeki hesaplarına erişmek için kullanılabiliyor. Özellikle de şifrelerin birden fazla hesap için aynı olduğu durumlarda risk daha da büyük.
Ayrıca DeepSeek kandırmacasına dayanan birkaç yeni kripto token de satışa sunuldu. Bunlar resmi olarak DeepSeek markasıyla bağlantılı olmadığından, sermayeleri de tamamen spekülatif nitelikte.
Kimlik avı e-postaları oluşturmak gibi dolandırıcılık yöntemlerine popüler yapay zeka modellerinde oldukça yaygın olarak rastlanıyor. Siber suçlular kaçınılmaz olarak bu tür araçları kötü niyetli amaçları için her fırsat bulduklarında kullanmaya çalışıyor.
Kaspersky GReAT Güvenlik Araştırmacısı Leonid Bezvershenko, şunları söylüyor: “DeepSeek örneğinde öne çıkan husus açık kaynak kodlu olmasıdır. Açık kaynaklı ortamlar şeffaflığı, işbirliğini ve inovasyonu teşvik ederken, aynı zamanda önemli güvenlik ve etik riskleri de beraberinde getirir. Açık kaynaklı bir araç kullanırken verilerinizin nasıl işlendiğinden her zaman emin olamazsınız. Özellikle de başka birinin bu aracı kullandığı durumlarda. Açık kaynaklı yazılımların istismarı, siber suçluların kötü amaçlı yazılım yerleştirmek için karmaşık kampanyalar yürüttüğü geçtiğimiz yıl boyunca önemli bir trenddi. Açık kaynaklı tarayıcımız 2024 yılında açık kaynak depolarında 12 binden fazla kötü amaçlı paket tespit etti. Merkezi gözetim olmadığı taktirde, saldırganlar yazılımın güvenliği ihlal edilmiş sürümlerini oluşturmaya başlayabilirler veya DeepSeek’in API’sini kullanmak için geliştirilmiş araçlar görüntüsü altında arka kapılar sunarak kullanıcılar ve kuruluşlar için ciddi riskler oluşturabilirler.”
Kaspersky, bu gibi tehditlerden korunmak için aşağıdaki ipuçlarını öneriyor:
- Hesap kimlik bilgilerini isteyen sayfaların adreslerini dikkatlice kontrol edin. Bir web sitesinin sahte olduğuna dair en ufak bir şüphe bile varsa, şifrenizi girmeyin
- Tüm parolalarınızın hem güçlü hem de benzersiz olduğundan emin olun. Bunları oluşturmak ve saklamak için bir parola yöneticisi kullanmanız iyi olacaktır.
- Mümkün olan her yerde daima iki faktörlü kimlik doğrulama kullanın.
Kimlik bilgisi kaybı ve kötü amaçlı yazılımlardan korunmak için masaüstü ve mobil tüm cihazlarınız için güvenilir koruma kullanın.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.