











Uzaktan çalışma siber suça yaradı
Pandemi nedeniyle iş yapma sistemlerinin dijitale kayması siber suç oranlarını patlattı. KPMG Türkiye Teknoloji Danışmanlığı Lideri Alper Karaçar, her şirket için COVID-19 sonrası siber saldırı olasılığının 3.5 kat arttığını söyledi. Siber suç listesinin başındaki fidye yazılım saldırısına uğrayan bir şirket için sonuçları düzeltmenin maliyeti 1 milyon doları bulabiliyor
İş dünyası siber tehdit altında. KPMG’nin yaptığı araştırmaya göre, pandemi nedeniyle iş süreçlerinin dijitalleşmesi ve uzaktan çalışmanın yaygınlaşması, siber suçluların hayal bile edemeyeceği fırsatlar yaratıyor. KPMG Türkiye Teknoloji Danışmanlığı Lideri Alper Karaçar, küresel çapta işletmelerin yüzde 86’sının iş gücünün önemli bir kısmını uzaktan çalışmaya kaydırdığını söyledi. KPMG’nin yaptığı son CEO araştırmasına göre bu iş modelinin yakın zamanda değişmeyeceğinin anlaşıldığını vurgulayan Alper Karaçar, “Pandemi sonrası devam edeceği anlaşılan yeni çalışma modeli şirketler için siber tehditin artacağı anlamına geliyor. 2020 başından bu yana dünyanın dört yanındaki siber suçlular bu model nedeniyle ortaya çıkan güvenlik açıklarından faydalanarak saldırı yapabilecekleri ölçeği büyüttüler. Listenin başında siber suçluların hızlı sonuç aldıkları fidye yazılımlar geliyor. Şirketlerin yüzde 41’i, uzaktan çalışma döneminde artan siber saldırı vakalarıyla karşılaştıklarını söylüyor” dedi.
‘UZAKTAN ÇALIŞMA DÖNEMİNDE FİDE YAZILIM OLAYLARI ARTTI’
İlk büyük fidye yazılım saldırısı olan 2017’deki WannaCry’ın, Europol’e göre 150 ülkede 200 bin bilgisayara bulaştığını hatırlatan Karaçar, şunları söyledi: “Siber suç tarihinde bir milat olan bu saldırı, önlem almamanın bedelinin ne kadar yüksek olabileceğini gösterdi. Fidye yazılımı saldırılarının başarılı olduğu durumlarda somut maliyetler; sistemler kapalıyken yaşanan gelir kaybını, iyileştirme maliyetini, müşteri tazminatını veya davayı içerir. Bazı şirketler fidyeyi ödemeyi seçebilir, ancak bu her zaman verilerin veya sistemlerin serbest bırakılmasıyla sonuçlanmaz. Somut olmayan maliyetlerin ölçülmesi daha zordur ve itibar kaybını içerir. Güven zedelenirse etkisi uzun vadeli olur. Covid-19 sonrası kilitlenme ve uzaktan çalışmaya geçiş dönemlerinde fidye yazılım olaylarında çok büyük artış görüldü. Güvenlik açıkları, ihmal edilmiş süreç ve teknoloji kontrolleri siber suçlulara kolay bulamayacakları fırsatlar sundu. Dışarıda kullanılan her bilgisayar ağa ve sistemlere erişim imkanı demek. Risk çok büyük. Uzaktan çalışma modelinde şirketlerin saldırıya uğrama olasılığı normalden 3.5 kat daha fazla. Saldırıların yüzde 21’i e-posta veya kimlik avı yoluyla yapılıyor. Yüzde 29’u uzaktan erişimle gerçekleşiyor. Bir şirket için uğradığı fidye yazılım saldırısının sonuçlarını düzeltebilmesinin maliyeti ortalama 1 milyon doları bulabiliyor.”
Alper Karaçar, CEO araştırmasına katılan şirket yöneticilerinin son aylarda dijitalleşme hızının arttığını belirttiğine dikkat çekerek, “CEO’lar bir yıl öncesine göre dijital teknolojilere daha fazla harcama yapmayı planlıyor. Yüzde 49’u yeni teknolojilere yoğun şekilde yatırım yapıyor. Şirketler, dijitalleşme yatırımlarıyla birlikte siber risklere karşı da önlem alarak olası saldırılara karşı güçlü bir kalkan oluşturmak zorunda” diye konuştu.
COVID-19 öncesi ve sonrası saldırı yöntemleri
KPMG’nin araştırmasına göre, Covid-19 saldırıları şöyle etkiledi:
- Covid-19 öncesi geniş bir saldırıyla bireyler hedefleniyordu. Siber suçluların dosyaları şifrelemesi, fidyeyi ödeyene kadar işletmeleri kilitlemesi söz konusuydu. Belirli bir hedefi olmayan, gelir elde etmek için yapılan genel saldırılardı.
- Covid-19 sonrası bilgisayar korsanları şifrelemenin yanı sıra sık sık veri çalıyor. Veriler fidye için tutuluyor ve ödeme yapılmazsa sızdırılıyor. Bu da saldırı kurbanı şirketleri, veri güvenliği ihlali konusunda düzenleyicilere açıklama yapmaya zorluyor. Bu durum, küresel cironun yüzde 4’üne kadar çıkabilecek para cezalarına neden olabiliyor.
İlgili Haberler
Cahit Nomer’i kaybettik
Türk sigorta sektörünün duyenlerinden Cahit Nomer’i kaybettik. Nomer’in cenazesi 15 Kasım Pazar günü öğlen namazına müteakip, Marmara İlahiyat Camii’nde kılınacak cenaze namazından sonra Kanlıca Mezarlığı’na defnedilecek. Sigortacı Gazetesi olarak sevenlerine baş sağlığı diliyoruz.
TSB: Bütünleşik sigortalar güvenceye erişimi kolaylaştıracak
Türkiye Sigorta Birliği (TSB), 12 Kasım 2026 tarihinde yürürlüğe giren Bütünleşik Sigortalar Hakkında Yönetmelik’in sigorta güvencesine erişimi kolaylaştıracağını belirtti. TSB Genel Sekreteri Özgür Obalı, düzenlemenin tüketicilerin tercih hakkını korurken sektörün yenilikçi ürün geliştirme kapasitesini de destekleyeceğini ifade etti. Sigortacılık ve Özel Emeklilik Düzenleme ve Denetleme Kurumu (SEDDK) tarafından hazırlanan Bütünleşik Sigortalar Hakkında Yönetmelik, 12 Kasım…
COP31’de iklim riskleri ve sigorta çözümleri gündemde
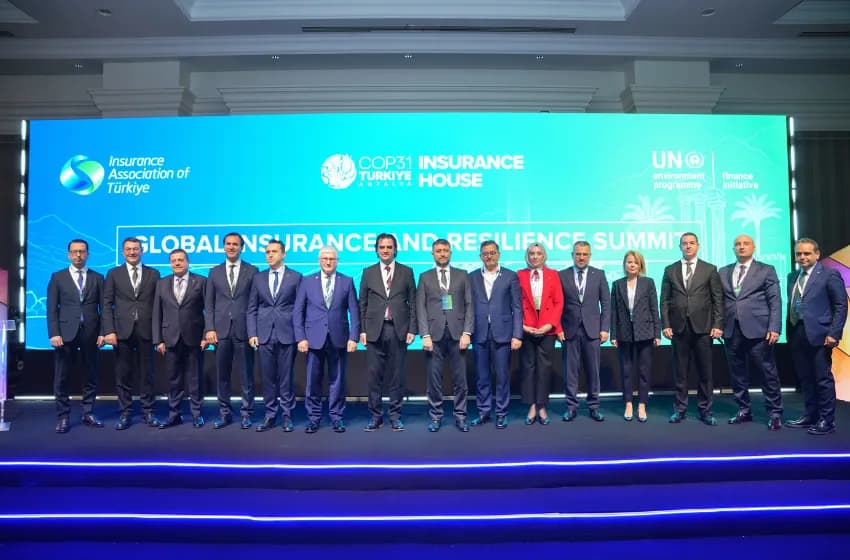
Antalya’da devam eden COP31 kapsamında Türkiye Sigorta Birliği (TSB) tarafından düzenlenen Küresel Sigorta ve Dayanıklılık Zirvesi’nin ikinci gününde, iklim değişikliğinin toplumsal ve ekonomik etkileri gündeme taşındı. 12 Kasım programında sigorta çözümlerinin sağlık, tarımsal üretim ve kıyı ekonomilerindeki riskler karşısında nasıl geliştirilebileceğine odaklanıldı. Türkiye’nin ev sahipliğinde 9–20 Kasım tarihlerinde gerçekleştirilen COP31 kapsamında oluşturulan Sigorta Evi, ulusal…
Sigorta Evi’nden iklim risklerine karşı ortak eylem çağrısı
COP31 kapsamında Antalya’da açılan Sigorta Evi, iklim risklerine karşı ekonomik ve toplumsal dayanıklılığı güçlendirmek için kamu, sigorta sektörü ve uluslararası kuruluşları buluşturdu. Açılışta risklerin önceden azaltılması, sigorta koruma açığının kapatılması ve yeşil yatırımların desteklenmesi öne çıktı. TSB Başkanı Ahmet Yaşar, “Geleceğin dayanıklı ekonomileri, riskleri yalnızca karşılayan değil, riskleri önceden anlayan ve azaltan ekonomiler olacaktır” dedi.…
AXA,Türkiye’nin iklim risklerini COP31’de veri ve modelleme perspektifiyle ele aldı
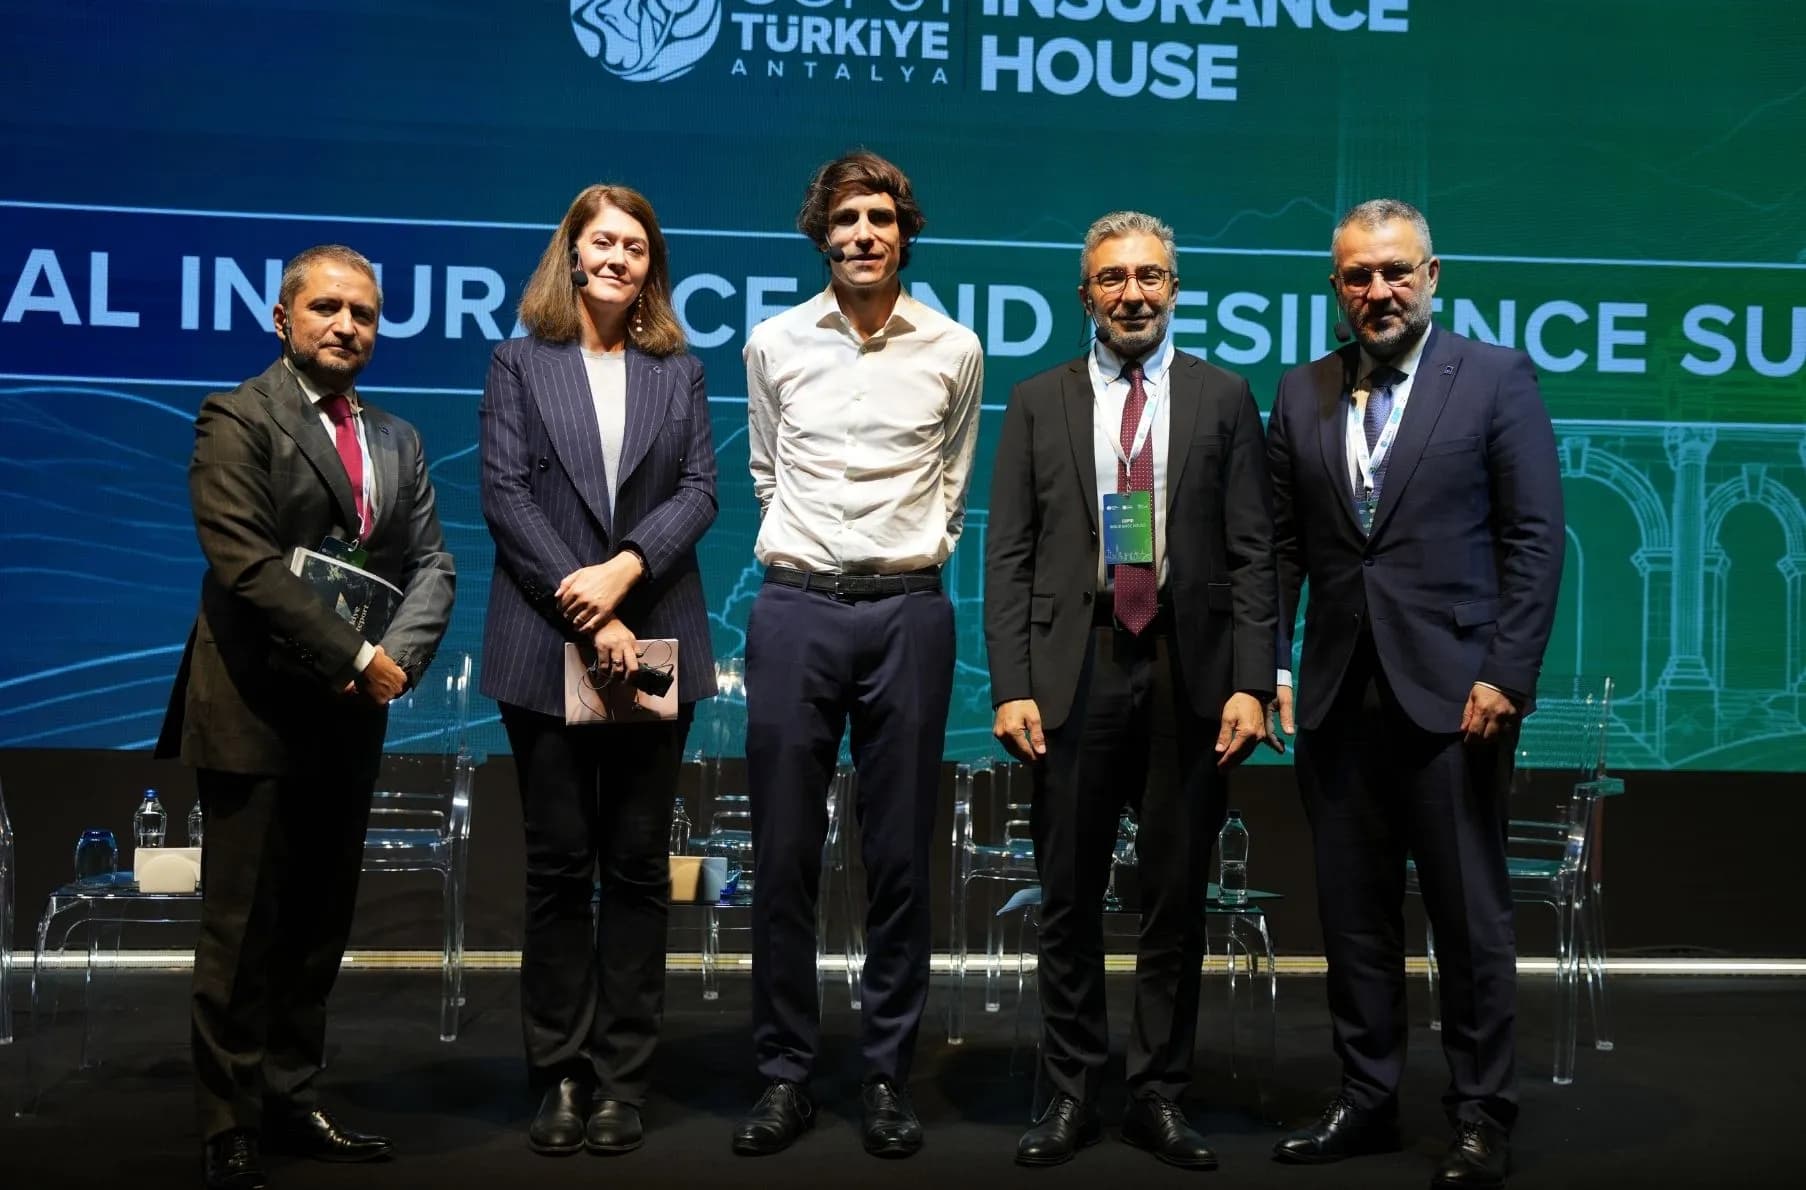
AXA, Türkiye’nin ev sahipliğinde COP31 kapsamında gerçekleştirilen “Türkiye İklim Raporu: Veri, Modelleme ve Sektörel Risk Haritası” panelinde, iklim verilerinin şehirlerin, işletmelerin ve toplumun dayanıklılığını güçlendirecek kararlara nasıl dönüştürülebileceği değerlendirildi. AXA Türkiye, Türkiye Sigorta Birliği (TSB) tarafından COP31 kapsamında Antalya’da düzenlenen Insurance House (Sigorta Evi 2026) etkinliğinin İklim Partneri olarak, “Türkiye İklim Raporu: Veri, Modelleme ve…
Bütünleşik sigortalara yeni düzenleme: Sigorta satın alma şartı olamayacak
Sigortacılık ve Özel Emeklilik Düzenleme ve Denetleme Kurumu (SEDDK) tarafından hazırlanan Bütünleşik Sigortalar Hakkında Yönetmelik, 12 Kasım 2026 tarihli Resmî Gazete’de yayımlanarak yürürlüğe girdi. Düzenlemeye göre mal veya hizmet satın alırken sigorta yaptırma zorunluluğu getirilemeyecek, sigortayı tercih etmeyen tüketicilerin satış koşulları aleyhlerine değiştirilemeyecek. Yönetmelikle bütünleşik sigortalarda teminat kapsamı, prim sınırları, bilgilendirme yükümlülükleri ve sözleşmelerin sona…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.