











Tatlı aldatmacalara dikkat: Kaspersky, dubai çikolatası dolandırıcılığı konusunda uyarıyor
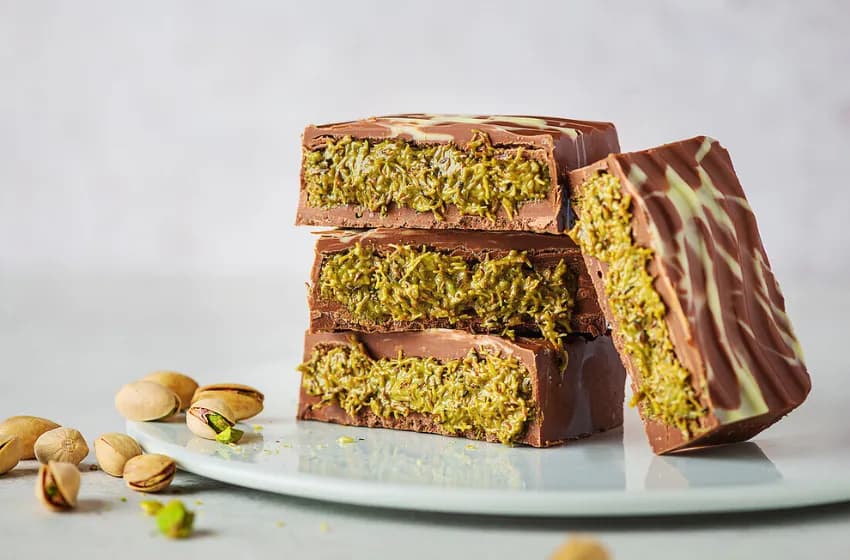
Dünyanın dört bir yanındaki tüketiciler Dubai’nin lüks çikolatalarının tadını çıkarmaya hevesli. Ancak siber suçlular, durumdan şüphelenmeyen alıcıları kandırmak için bu trendden yararlanıyor. Kaspersky uzmanları, artan taleple ilgili olarak güvenilir markaları taklit etmekten tamamen sahte vitrinler oluşturmaya kadar uzanan bir dizi dolandırıcılığı ortaya çıkardı.
Kaspersky uzmanları, Birleşik Arap Emirlikleri’ndeki tüketicileri hedef alan yeni bir dolandırıcılık kampanyası tespit etti. Siber suçlular, güvenilir teslimat hizmeti Deliveroo ve ünlü Dubai çikolatasının üreticisi Fix Dessert Chocolatier’i taklit eden sahte web siteleri oluşturdu. Siber suçlular, resmi mağazaların ve platformların görünümünü taklit ederek, tüketicilerin güvenini ve marka itibarını istismar ediyorlar ve şüphelenmeyen alıcıları hiçbir zaman teslim edilmeyecek çikolata “siparişleri” için ödeme yapmaya ikna ediyorlar.
Deliveroo BAE Bakkaliye ve Perakende Direktörü Prashant Talwar şunları söyledi: “Deliveroo olarak, kullanıcılarımız için güvenli ve emniyetli bir deneyim sağlamaya kendimizi adadık. Fix Dessert Chocolatier yalnızca Deliveroo’da mevcuttur. Bu nedenle yalnızca resmi platformumuzdan satın alınmalıdır.”
HİLELİ BAĞIMSIZ SATICILAR
Diğer bazı durumlarda dolandırıcılar dünyanın dört bir yanından bağımsız satıcılar gibi davranarak tamamen sahte e-ticaret platformları oluşturuyorlar. Bu sahte web siteleri Dubai çikolatası sattığını vaat ediyor, ancak ödemeler tahsil edildikten sonra ortadan kayboluyor ve tüketicilerin eli boş ortada bırakıyor. Bu gibi dolandırıcı işletmeler dünyanın her yerindeki kullanıcıları hedef alıyor.
Kaspersky Güvenlik Uzmanı Olga Svistunova, şunları söylüyor: “Dolandırıcılar genellikle trendlerden faydalanmakta hızlı davranır. Dubai çikolatası çılgınlığı bunun en iyi örneği. Tüketicilerin heyecanını ve köklü markalara olan güvenini avlayan taktikler kullanmak, siber suçluların başarılı olması için etkili bir yoldur. Tüketicilerin kendilerini korumak ve hayal kırıklığına uğramamak için ayrıntılara dikkat etmesi, çevrimiçi mağazaların gerçekliğini doğrulamak için zaman ayırması ve alışılmadık derecede cömert görünen tüm fırsatlara karşı dikkatli olması çok önemlidir. Bunlar aldatma amaçlı olarak tasarlanmış olabilir.”
FIX Dessert Chocolatier’in kurucusu Sarah Hamouda şu yorumu yaptı: “Çikolatamızın en yüksek standartlarda hazırlanmasını, depolanmasını, paketlenmesini ve teslim edilmesini sağlayarak otantik bir FIX deneyimi sunmaya kendimizi adadık. FIX, Deliveroo aracılığıyla yalnızca Dubai ve Abu Dabi’de mevcuttur. Müşterilerimizi sosyal kanallarımız aracılığıyla dolandırıcılar hakkında sık sık uyarıyor ve yetkisiz satıcıları veya hesapları bildirmelerini istiyoruz. Fazla ücret talep edebilecek, farklı ürünler sunabilecek veya FIX’i uygunsuz bir şekilde saklayarak müşterilerimize tatsız bir deneyim yaşatabilecek dolandırıcılara karşı dikkatli olmalarını umuyoruz.”
Kaspersky, bu gibi dolandırıcılıkların kurbanı olmamak için aşağıdaki ipuçlarını öneriyor:
- Web sitesinin gerçekliğini doğrulayın. Çevrimiçi alışveriş yapmadan önce URL’leri, alan adlarını ve müşteri yorumlarını kontrol edin.
- İstenmeyen tekliflere karşı dikkatli olun. Dolandırıcılar genellikle kullanıcıları sahte sitelere yönlendirmek için açılır pencereler, reklamlar veya kimlik avı e-postaları kullanır.
- Kişisel bilgilerinizi paylaşmaktan kaçının. Hassas bilgileri yalnızca güvenli, doğrulanmış platformlarla paylaşın.
- Kapsamlı güvenlik çözümleri kullanın. Güvenilir siber güvenlik yazılımları kimlik avı sitelerini engelleyebilir ve kötü amaçlı yazılım bulaşmalarını önleyebilir.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.