











Şifre güvenliğini en az hukuk, sigorta ve medya sektörü önemsiyor
Şirketlerin karşılaştığı veri ihlallerinin %80’ini şifre odaklı saldırılar oluşturuyor. Yapılan araştırmalar hukuk, sigorta ve medya sektörlerinin %20 oranında şifre güvenliğine önem verdiğini aktarırken, uzmanlar şirket çalışanlarının sıklıkla düştüğü 5 şifre hatasını sıralıyor.
Çeşitli yöntemler ile şirketlerin siber güvenliklerini tehdit eden hackerler saldırılarına devam ederken, faklı sektörde faaliyet gösteren firmalar en temel savunma çözümlerine bile yeterli önemi göstermiyor. Yapılan araştırmalara göre, şifre güvenlik çözümlerinin en fazla kullanıldığı sektörlerin başında teknoloji, eğitim ve bankacılık şirketleri geliyor; hukuk, sigorta ve medya şirketleri ise siber güvenlik önlemlerinde sınıfta kalıyor. Şirketlerin karşılaştığı veri ihlallerinin %80’inin şifre odaklı saldırılardan meydana geldiğini ve bir veri ihlalinin kontrol altına alınmasının ortalama 280 gün sürdüğünü aktaran WatchGuard Türkiye ve Yunanistan Ülke Müdürü Yusuf Evmez, çalışanların şifrelerinde sıklıkla karşılaşılan 5 şifre hatasına dikkat çekiyor.
ŞİFRE GÜVENLİK ÇÖZÜMLERİNE VERİLEN ÖNDEM SEKTÖRE GÖRE DEĞİŞİYOR
Gün geçtikçe artan siber güvenlik tehditleri, farklı sektörlerde faaliyet gösteren birçok şirketin verilerini güvende tutmasını zorlaştırıyor. Öyle ki yaşanan ihlallerin büyük bir çoğunluğunu oluşturan şifre odaklı saldırılar, hackerlere istedikleri her şeyi kazanma fırsatı tanıyor. Siber suçlular farklı sektörlerdeki kuruluşlar için büyük bir risk oluştursa da siber güvenliğe verilen önem derecesi sektörler arasında büyük farklılıklar gösteriyor. Teknoloji ve yazılım şirketlerinde çalışanların birçoğu bir kullanıcıyı doğrulamak ve yetkilendirmek için çok faktörlü kimlik doğrulama (MFA) kullanırken, hukuk ve sigorta şirketlerinde çalışanların yalnızca %20’si bu çözümlerden yararlanıyor. Yetersiz önlemler nedeniyle saldırılarda meydana gelen her ihlalin, şirketlere ortalama 4,27 milyon dolara mal olduğuna dikkat çeken Yusuf Evmez, çalışanlarını MFA çözümlerini kullanmaya teşvik eden kurumların siber saldırılara karşı daha dirençli olduğunu vurguluyor.
KİMLİK BİLGİSİ DOLDURMA SALDIRILARINA KARŞI MFA KULLANIMI
Bir veri ihlalinin kontrol altına alınması ortalama 280 günü bulabiliyor. Aylarca süren ve ciddi zararlar oluşturan veri ihlallerinin nedeni olan şifre odaklı saldırılara çözüm ise saldırılardan etkilenmemek adına güçlü parolalardan geçiyor. Güçlü parolaların hackerler tarafından ele geçirilip birçok alanda kullanılamaması ve verilerin ifşa edilememesi için çok faktörlü kimlik doğrulamanın önemli bir savunma anahtarı olduğunu belirten Yusuf Evmez, MFA’nın devreye alınmasıyla yalnızca kimlik bilgilerini değil, aynı zamanda VPN erişimini ve bulut uygulamalarını da korumanın mümkün olduğunu ifade ediyor.
ÇALIŞANLARIN ŞİFRELERİNDE GÖRÜLEN 5 HATA
Ağ güvenliği ve zekası, güvenli Wi-Fi ve çok faktörlü kimlik doğrulamanın önde gelen küresel sağlayıcısı WatchGuard’ın Türkiye ve Yunanistan Ülke Müdürü Yusuf Evmez, çalışanların şifrelerinde sık görülen 5 hatayı da aktarıyor.
1. Sözlük kelimeleri içeren şifrelerin kullanılması. Hackerler, şifrelerdeki kelimeleri tanımlamak için bu amaca yönelik oluşturulmuş sözlükleri kullanarak şifreleri dakikalar içerisinde kırabiliyor. Bu nedenle, çalışanların şifrelerinde anlamlı kelimeler bulunduramaması gerekiyor.
2. Kişisel verilere dayalı şifrelerin kullanılması. Doğum günleri, evcil hayvan isimleri, telefon numaraları, adresler ve diğer kolayca tanımlanabilen bilgiler, maalesef şifreleri zayıflatmaktadır. Çalışanların özellikle sosyal medyadan toplanabilecek hiçbir bilgisini şifreye dahil etmemesi önem arz ediyor.
3. Yalnızca harf içeren şifrelerin kullanılması. Sadece harflerden oluşan bir şifreyi kırmak; harflerden, sayılardan ve noktalama işaretlerinden oluşan bir şifreden çok daha kolay olmaktadır. Çalışanlar tarafından kullanılan ekstra karakterli şifreler, olası kombinasyonların sayısını bir derece daha artırabiliyor.
4. Aynı şifrelerin birden fazla cihazda kullanılması. Mükemmel derecede iyi bir şifreyi mahvetmenin en kolay yollarından biri, şifrenin birden fazla cihaz veya uygulamada kullanılmasıdır. Maalesef çoğu çalışan birçok cihazda ve hesapta aynı şifreleri kullanmaktadır. Hackerler kırdıkları bir şifre ile tüm cihazlara ve hesaplara erişim sağlayabilirler.
5. Şifrelerin çalışanlar arasında paylaşılması. İyi bir şifreyi mahvetmenin bir başka kolay yolu da onu başka biriyle paylaşmaktır. Mesajlaşma platformları ya da bir kağıt parçası üzerinden yapılıp yapılmadığına bakılmaksızın, yüksek derecede güven olsa bile iş arkadaşları ve yöneticiler arasında şifrelerin paylaşılmaması gerekiyor.
İlgili Haberler
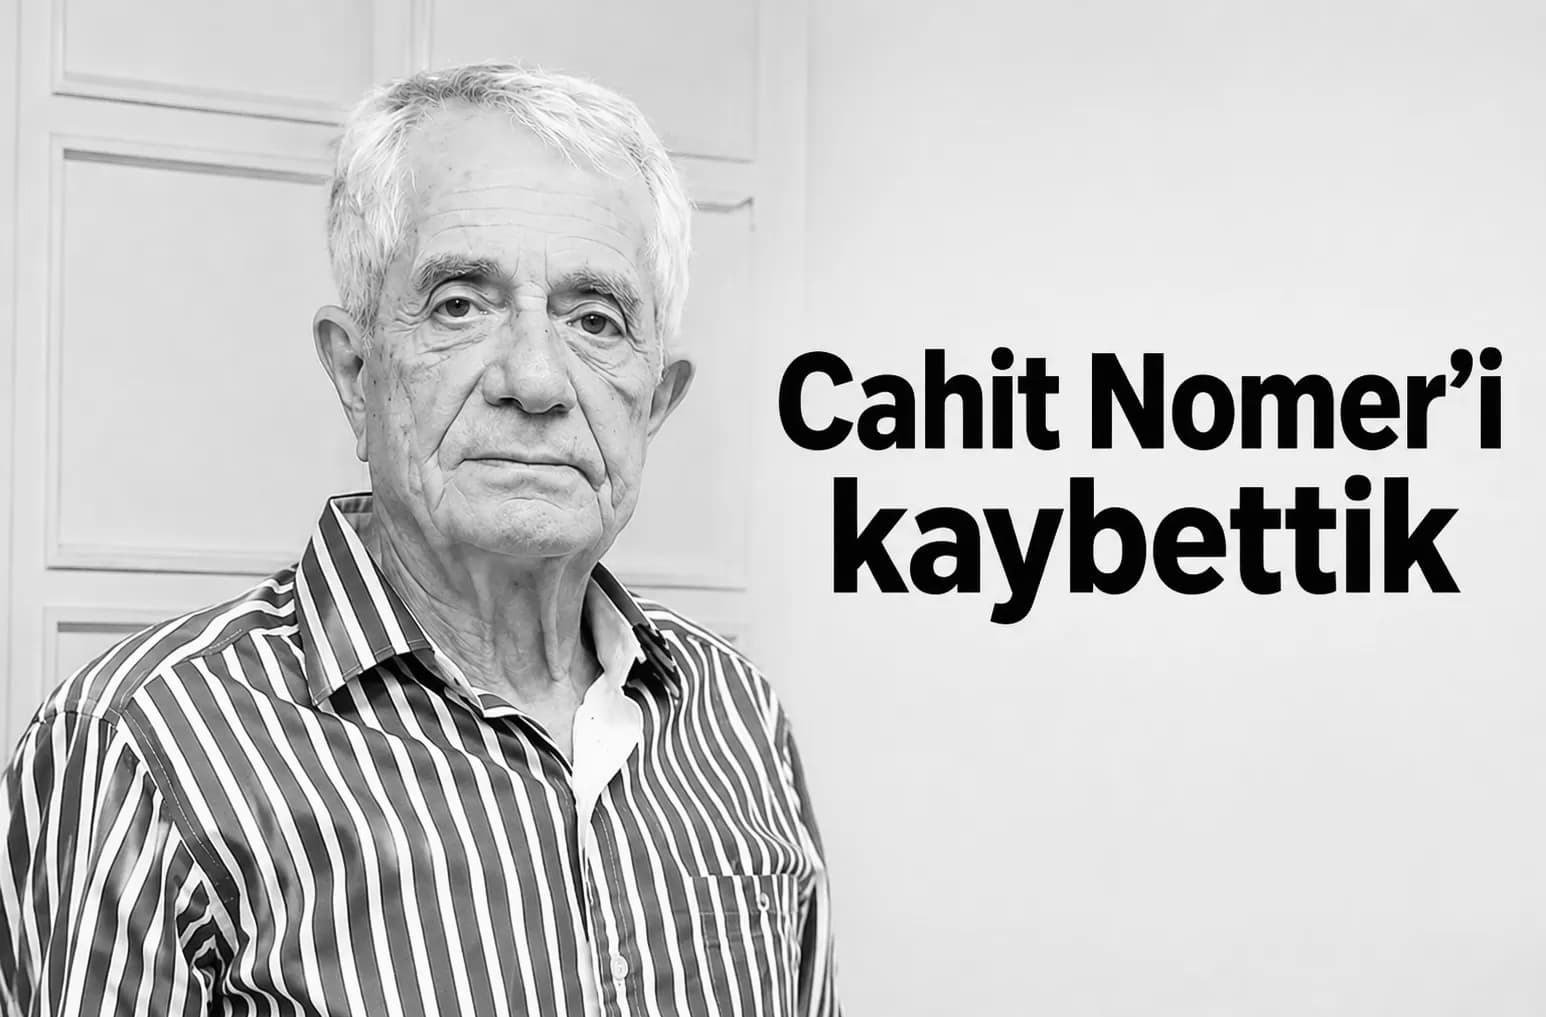
Cahit Nomer’i kaybettik
Türk sigorta sektörünün duyenlerinden Cahit Nomer’i kaybettik. Nomer’in cenazesi 15 Kasım Pazar günü öğlen namazına müteakip, Marmara İlahiyat Camii’nde kılınacak cenaze namazından sonra Kanlıca Mezarlığı’na defnedilecek. Sigortacı Gazetesi olarak sevenlerine baş sağlığı diliyoruz.
TSB: Bütünleşik sigortalar güvenceye erişimi kolaylaştıracak
Türkiye Sigorta Birliği (TSB), 12 Kasım 2026 tarihinde yürürlüğe giren Bütünleşik Sigortalar Hakkında Yönetmelik’in sigorta güvencesine erişimi kolaylaştıracağını belirtti. TSB Genel Sekreteri Özgür Obalı, düzenlemenin tüketicilerin tercih hakkını korurken sektörün yenilikçi ürün geliştirme kapasitesini de destekleyeceğini ifade etti. Sigortacılık ve Özel Emeklilik Düzenleme ve Denetleme Kurumu (SEDDK) tarafından hazırlanan Bütünleşik Sigortalar Hakkında Yönetmelik, 12 Kasım…
COP31’de iklim riskleri ve sigorta çözümleri gündemde
Antalya’da devam eden COP31 kapsamında Türkiye Sigorta Birliği (TSB) tarafından düzenlenen Küresel Sigorta ve Dayanıklılık Zirvesi’nin ikinci gününde, iklim değişikliğinin toplumsal ve ekonomik etkileri gündeme taşındı. 12 Kasım programında sigorta çözümlerinin sağlık, tarımsal üretim ve kıyı ekonomilerindeki riskler karşısında nasıl geliştirilebileceğine odaklanıldı. Türkiye’nin ev sahipliğinde 9–20 Kasım tarihlerinde gerçekleştirilen COP31 kapsamında oluşturulan Sigorta Evi, ulusal…
Sigorta Evi’nden iklim risklerine karşı ortak eylem çağrısı
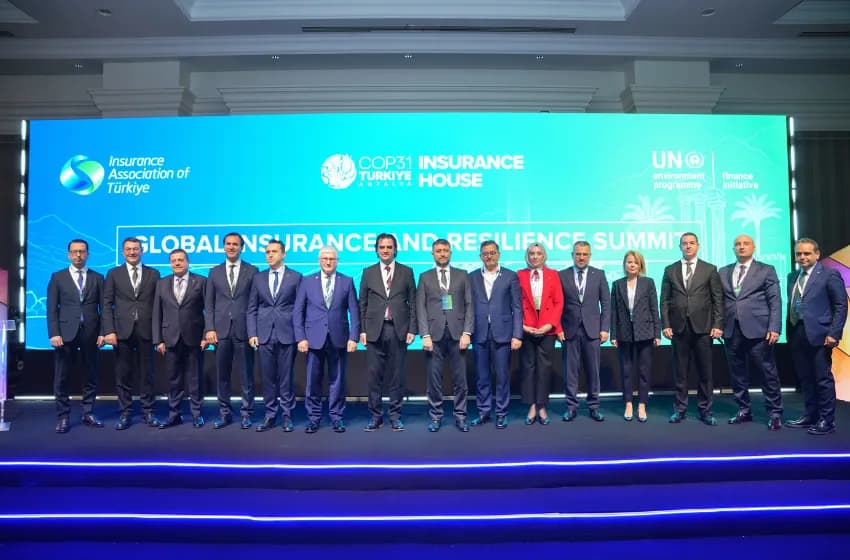
COP31 kapsamında Antalya’da açılan Sigorta Evi, iklim risklerine karşı ekonomik ve toplumsal dayanıklılığı güçlendirmek için kamu, sigorta sektörü ve uluslararası kuruluşları buluşturdu. Açılışta risklerin önceden azaltılması, sigorta koruma açığının kapatılması ve yeşil yatırımların desteklenmesi öne çıktı. TSB Başkanı Ahmet Yaşar, “Geleceğin dayanıklı ekonomileri, riskleri yalnızca karşılayan değil, riskleri önceden anlayan ve azaltan ekonomiler olacaktır” dedi.…
AXA,Türkiye’nin iklim risklerini COP31’de veri ve modelleme perspektifiyle ele aldı
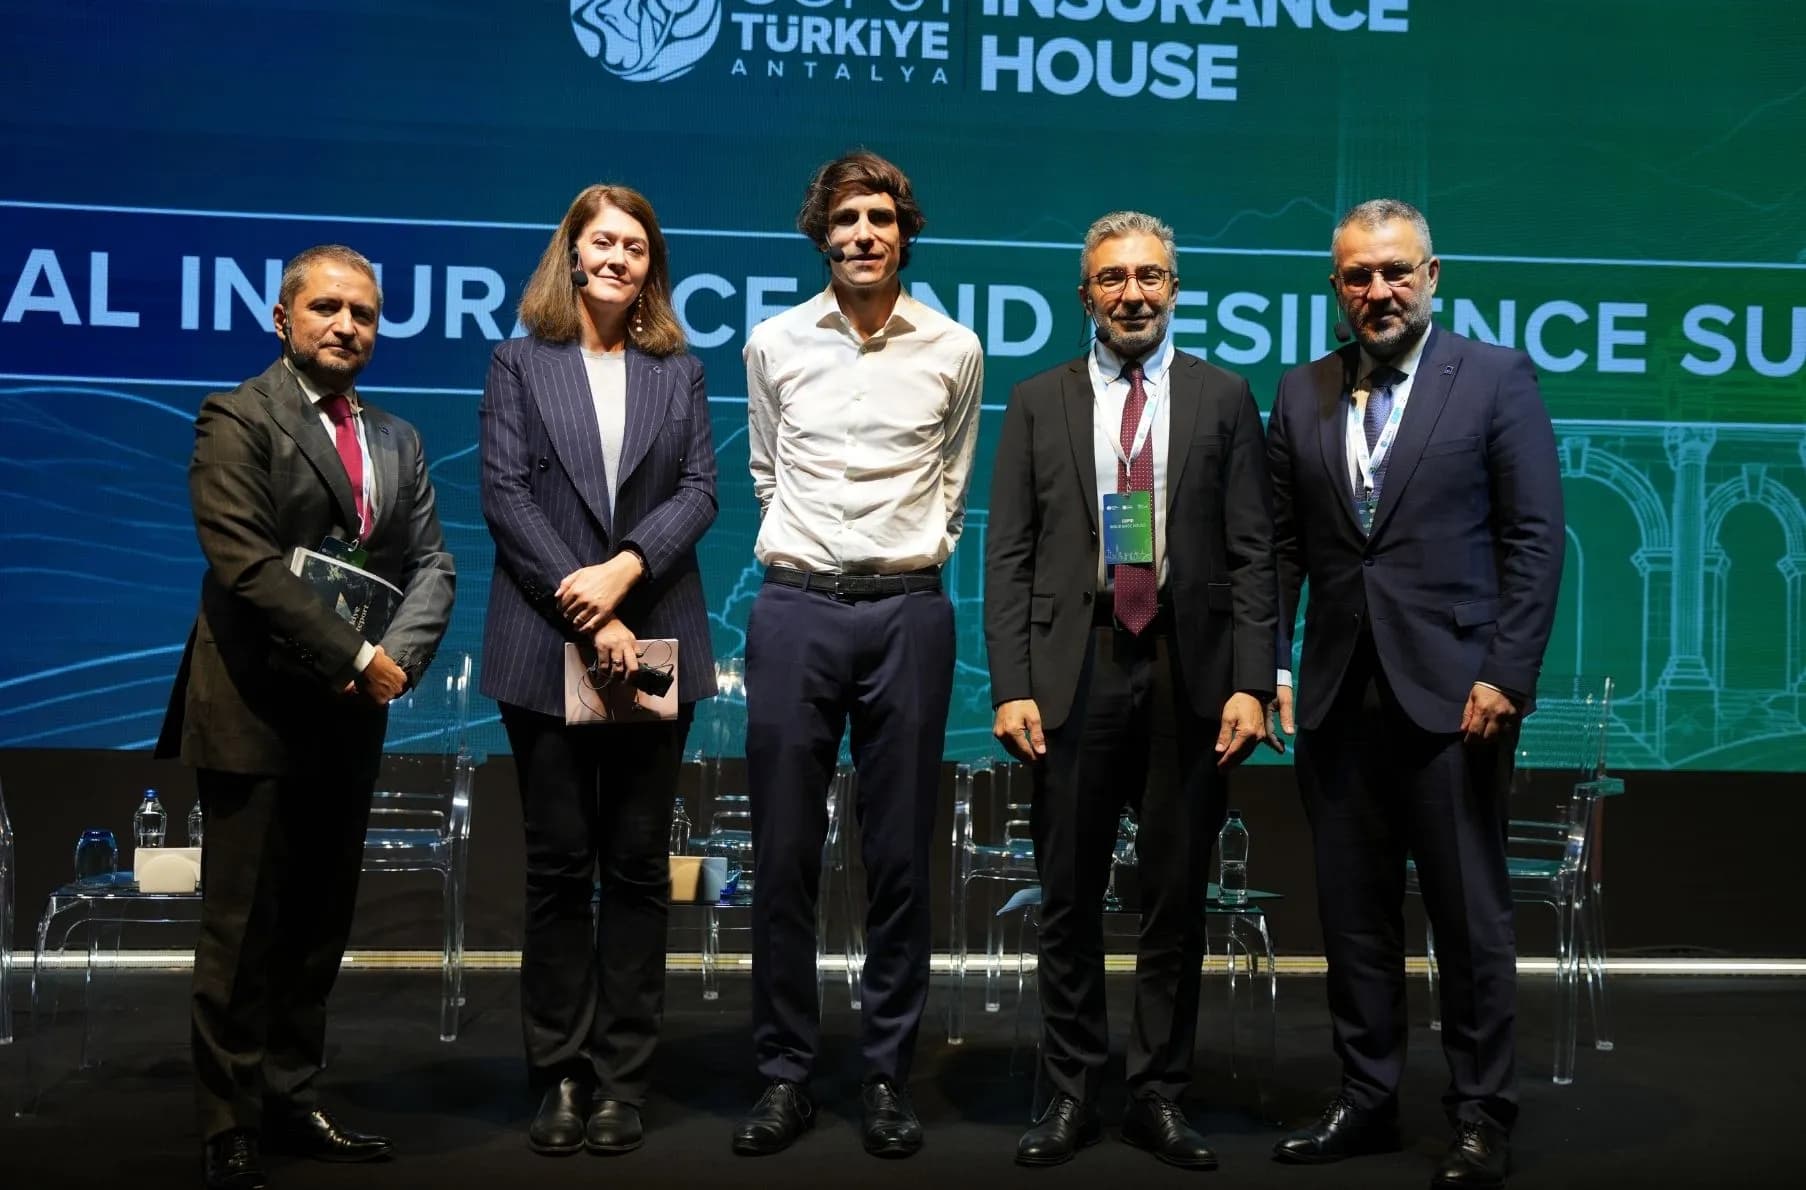
AXA, Türkiye’nin ev sahipliğinde COP31 kapsamında gerçekleştirilen “Türkiye İklim Raporu: Veri, Modelleme ve Sektörel Risk Haritası” panelinde, iklim verilerinin şehirlerin, işletmelerin ve toplumun dayanıklılığını güçlendirecek kararlara nasıl dönüştürülebileceği değerlendirildi. AXA Türkiye, Türkiye Sigorta Birliği (TSB) tarafından COP31 kapsamında Antalya’da düzenlenen Insurance House (Sigorta Evi 2026) etkinliğinin İklim Partneri olarak, “Türkiye İklim Raporu: Veri, Modelleme ve…
Bütünleşik sigortalara yeni düzenleme: Sigorta satın alma şartı olamayacak
Sigortacılık ve Özel Emeklilik Düzenleme ve Denetleme Kurumu (SEDDK) tarafından hazırlanan Bütünleşik Sigortalar Hakkında Yönetmelik, 12 Kasım 2026 tarihli Resmî Gazete’de yayımlanarak yürürlüğe girdi. Düzenlemeye göre mal veya hizmet satın alırken sigorta yaptırma zorunluluğu getirilemeyecek, sigortayı tercih etmeyen tüketicilerin satış koşulları aleyhlerine değiştirilemeyecek. Yönetmelikle bütünleşik sigortalarda teminat kapsamı, prim sınırları, bilgilendirme yükümlülükleri ve sözleşmelerin sona…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.