











Siber saldırganlar yeni dolandırıcılık kampanyasında büyük hava yolu markalarının kimliğine bürünüyor
Kaspersky araştırmacıları, saldırganların Amsterdam Schiphol, Lufthansa, Emirates Airlines, Qatar Airways, Etihad Airways gibi önde gelen hava yolu şirketleri ve havalimanlarının kimliğine bürünerek şirketleri sahte tedarikçi ve iş ortaklığı yazışmalarına çekmeye çalıştığı yeni bir e-posta dolandırıcılığı dalgasını ortaya çıkardı. Bu yöntemle dolandırıcılar hedef aldıkları kurumların mali kaynaklarını ele geçirmeyi hedefliyor.
Kaspersky’nin çözümleri, Eylül ayı başından bu yana bu tür binlerce sahte e-postayı dünya genelinde tespit edip engelledi. Verilere göre, bu dolandırıcılık yönteminde gözle görülür bir artış yaşanıyor.
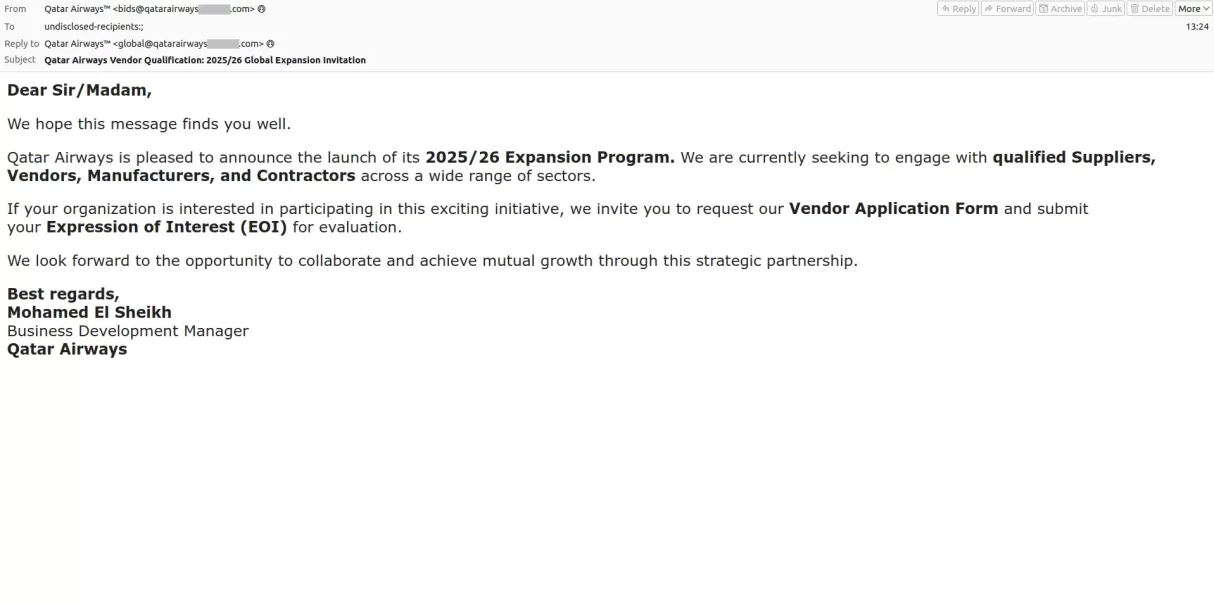
DOLANDIRICILIK E-POSTALARININ TİPİK ÖRNEKLERİ
Söz konusu e-postalar genellikle büyük hava yolu şirketlerinin satın alma departmanlarından gönderilmiş gibi görünüyor. Yeni projeler başlattıklarını ve tedarikçi ya da yüklenici aradıklarını iddia eden bu mesajlara yanıt veren kurumlara, dolandırıcılar sahte tedarikçi kayıt formları veya gizlilik sözleşmeleri gibi belgeler gönderiyor. Belgeler, profesyonel bir izlenim yaratacak şekilde hazırlanıyor. Hedefteki kuruluşlardan ayrıca birkaç bin ABD doları tutarında “Zorunlu İade Edilebilir Katılım Depozitosu” adı altında bir ödeme talep ediliyor. Dolandırıcılar bu ödemeyi, “iş ortaklığı sürecinde öncelikli konum elde etmenin” bir gerekliliği olarak gösteriyor ve “ortaklık kurulduğunda” iade edileceğini belirtiyor.
Kaspersky Kıdemli Spam Analisti Anna Lazaricheva konuyla ilgili olarak şunları söyledi:“Dolandırıcılar, meşru iş yazışmalarını ustalıkla taklit ediyor. Dünyaca tanınan hava yolu markalarının kimliğine bürünerek, hem markaların güvenilirliğinden hem de hedefledikleri şirketlerin iş birliği arzusundan faydalanıyorlar. Paylaşılan belgeler zararlı yazılım içermediğinden, yalnızca sahte oldukları için temel güvenlik kontrollerini aşabiliyor ve deneyimsiz kullanıcılar tarafından kolayca gerçek sanılabiliyor.”
KASPERSKY’DEN KURUMLARA ÖNERİLER
- Göndereni doğrulayın: Alan adı ve iletişim bilgilerini mutlaka kontrol edin. Şüphe durumunda, şirketle doğrudan resmi kanallar üzerinden iletişime geçin.
- Depozit taleplerine dikkat edin: Meşru kurumlar, tedarikçi kaydı için ön ödeme talep etmez.
- Belgeleri dikkatle inceleyin: Logolarda, dil kullanımında veya biçimlendirmede küçük tutarsızlıklar sahteciliğin işareti olabilir.
- Çalışanları bilinçlendirin: Satın alma ve finans ekiplerini dolandırıcılık yöntemleri konusunda eğitin. Kaspersky Automated Security Awareness Platform gibi çözümler, çevrimiçi eğitimlerle siber güvenlik farkındalığını artırır.
- Gelişmiş güvenlik çözümleri kullanın: Kaspersky Secure Mail Gateway gibi e-posta güvenliği araçları, şüpheli kalıpları tespit ederek sahte e-postaların gelen kutularına ulaşmadan engellenmesini sağlar.
Marka isimleri sık sık siber suçlular tarafından kötüye kullanılan kuruluşlar için, marka izleme çözümleri, sahte web siteleri, taklit profiller ve zararlı uygulamaların erken tespit edilip kaldırılmasında kritik rol oynar.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.