











Siber casuslar izole cihazlara sızıyor
Siber güvenlik şirketi ESET Gelişmiş bir kalıcı tehdit (APT) grubu olan GoldenJackal’ın, Ağustos 2019’dan bu yana Belarus’taki bir Güney Asya büyükelçiliğindeki izole sistemleri hedef almak için özel bir araç seti kullandığını ortaya çıkardı. APT grubunun Mayıs 2022 ile Mart 2024 tarihleri arasında da çeşitli vesilelerle bir Avrupa Birliği ülkesindeki bir devlet kurumuna karşı oldukça modüler bir araç seti kullandığını belirledi.
ESET araştırmacıları, Mayıs 2022’den Mart 2024’e kadar Avrupa’da gerçekleşen ve saldırganların bir Avrupa Birliği ülkesinin hükümet kuruluşunda izole sistemleri hedef alabilen bir araç seti kullandığı bir dizi saldırı keşfetti. ESET, kampanyayı hükümet ve diplomatik kurumları hedef alan bir siber casusluk APT grubu olan GoldenJackal’a atfediyor. Grup tarafından kullanılan araç setini analiz eden ESET, GoldenJackal’ın daha önce 2019 yılında Belarus’taki bir Güney Asya büyükelçiliğine karşı gerçekleştirdiği ve büyükelçiliğin herhangi bir ağa bağlı olmayan sistemlerini özel araçlarla hedef alan bir saldırı tespit etti. GoldenJackal’ın nihai hedefinin, özellikle internete bağlı olmayabilecek yüksek profilli makinelerden gizli ve son derece hassas bilgileri çalmak olması çok muhtemel. ESET Research, bulgularını 2024 Virus Bulletin konferansında sundu.
Ele geçirilme riskini en aza indirmek için son derece hassas ağlar genellikle hava boşlukludur ve diğer ağlardan izole edilmiştir. Kuruluşlar genellikle oylama sistemleri ve elektrik şebekelerini çalıştıran endüstriyel kontrol sistemleri gibi en değerli sistemlerini izole hale getirir. Bunlar genellikle saldırganların tam olarak ilgilendiği ağlardır. İzole bir ağı tehlikeye atmak, internete bağlı bir sistemi ihlal etmekten çok daha yoğun kaynak gerektirir; bu da bu ağlara saldırmak için tasarlanmış araçların şimdiye kadar yalnızca APT grupları tarafından geliştirildiği anlamına gelir. Bu tür saldırıların amacı her zaman casusluktur.
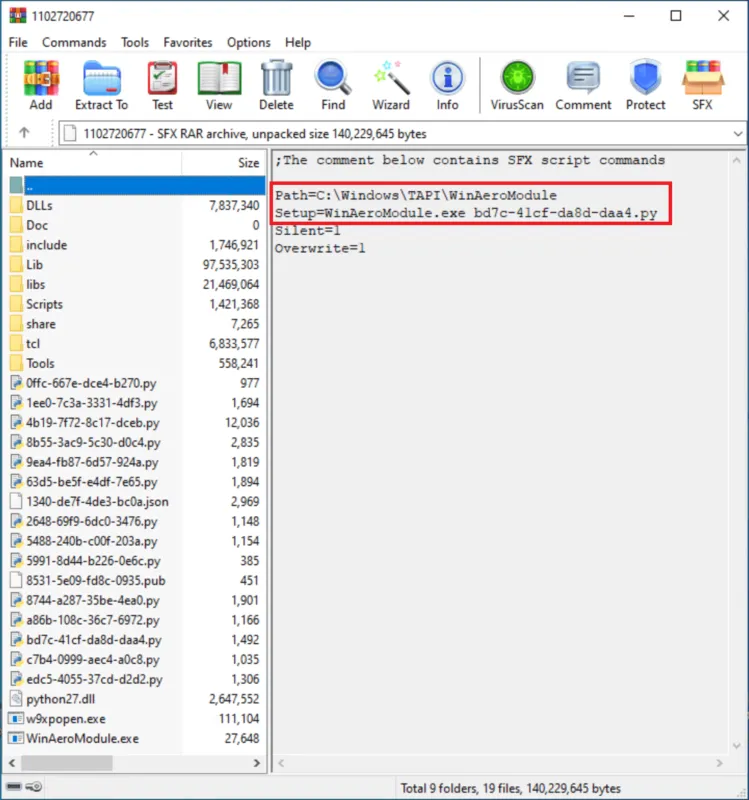
GoldenJackal’ın araç setini analiz eden ESET araştırmacısı Matías Porolli “Mayıs 2022’de, herhangi bir APT grubuyla ilişkilendiremediğimiz bir araç seti keşfettik. Ancak saldırganlar halihazırda kamuya açık olarak belgelenmiş olanlardan birine benzer bir araç kullandığında daha derine inebildik. GoldenJackal’ın kamuya açık olarak belgelenmiş araç seti ile bu yeni araç seti arasında bir bağlantı bulabildik. Buradan yola çıkarak, kamuya açık olarak belgelenen araç setinin kullanıldığı daha önceki bir saldırının yanı sıra izole sistemleri hedef alma kapasitesine sahip daha eski bir araç setini de tespit etmeyi başardık” dedi.
GoldenJackal Avrupa, Orta Doğu ve Güney Asya’daki devlet kurumlarını hedef alıyor. ESET, GoldenJackal araçlarını Ağustos ve Eylül 2019’da ve yine Temmuz 2021’de Belarus’taki bir Güney Asya büyükelçiliğinde tespit etti. ESET telemetrisine göre daha yakın zamanda, Avrupa’daki başka bir devlet kuruluşu Mayıs 2022’den Mart 2024’e kadar defalarca hedef alındı.
Karmaşıklık seviyesi göz önüne alındığında GoldenJackal’ın 5 yıl içinde izole sistemleri tehlikeye atmak için tasarlanmış iki ayrı araç setini dağıtmayı başarması oldukça sıra dışı. Bu da grubun ne kadar becerikli olduğunu gösteriyor. Belarus’taki bir Güney Asya Büyükelçiliği’ne yönelik saldırılarda, şimdiye kadar sadece bu örnekte gördüğümüz özel araçlar kullanıldı. Kampanyada 3 ana bileşen kullanıldı:
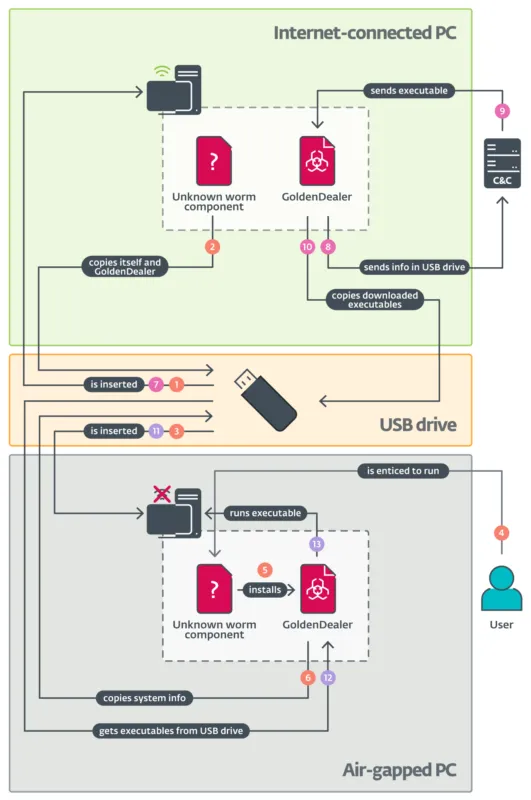
- USB izleme yoluyla yürütülebilir dosyaları izole sisteme ileten GoldenDealer,
- Çeşitli işlevlere sahip modüler bir arka kapı olan GoldenHowl,
- Bir dosya toplayıcı ve dışarı sızıcı olan GoldenRobo.
Porolli, “Bir kurban, ele geçirilmiş bir USB sürücüsünü izole bir sisteme taktığında ve klasör simgesine sahip ancak aslında kötü niyetli bir yürütülebilir dosya olan bir bileşene tıkladığında GoldenDealer yüklenir ve çalıştırılır, izole sistem hakkında bilgi toplamaya başlar ve bunları USB sürücüsünde depolar. Sürücü tekrar internete bağlı bilgisayara takıldığında GoldenDealer USB sürücüsünden ağdan izole bilgisayar hakkındaki bilgileri alır ve C&C sunucusuna gönderir. Sunucu, izole bilgisayarda çalıştırılacak bir veya daha fazla yürütülebilir dosyayla yanıt verir. Son olarak, sürücü tekrar izole PC’ye takıldığında GoldenDealer sürücüden yürütülebilir dosyaları alır ve çalıştırır. GoldenDealer zaten çalıştığı için kullanıcı etkileşimine gerek yoktur” diye açıklıyor.
GoldenJackal, Avrupa Birliği’ndeki bir devlet kurumuna karşı gerçekleştirdiği son saldırı serisinde, orijinal araç setinden yeni ve son derece modüler bir araç setine geçmiş durumda. Bu modüler yaklaşım yalnızca kötü amaçlı araçlara değil aynı zamanda ele geçirilen sistem içindeki mağdur ana bilgisayarların rollerine de uygulanmış; diğer şeylerin yanı sıra ilginç, muhtemelen gizli bilgileri toplamak ve işlemek, dosyaları, yapılandırmaları ve komutları diğer sistemlere dağıtmak ve dosyaları dışarı sızdırmak için kullanılmışlardır.
Detaylı bilgiye buradan ulaşabilirsiniz.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.