











Kaspersky sosyal medyada işletmeleri hedef alan yeni bir dolandırıcılık yöntemini keşfetti
Kaspersky uzmanları, Facebook’ta sayfalarını tanıtan işletmeleri hedef alan yeni bir kimlik avı dolandırıcılığını ortaya çıkardı.
Kaspersky uzmanları, Facebook’ta sayfalarını tanıtan işletmeleri hedef alan yeni bir kimlik avı dolandırıcılığını ortaya çıkardı. Dolandırıcılar, Facebook’un işletmelere yönelik platformu Meta for Business adına gönderdiklerini iddia ettikleri e-postalarda, alıcı sayfasının yasaklanmış içerik içerdiğini iddia ediyor. E-posta, kullanıcıların hesaplarının ve sayfalarının engelinin kaldırılması için savunma yapmalarını öneriyor. Saldırganların amacı ise muhtemelen kullanıcıların işletme hesaplarına erişim sağlamak.
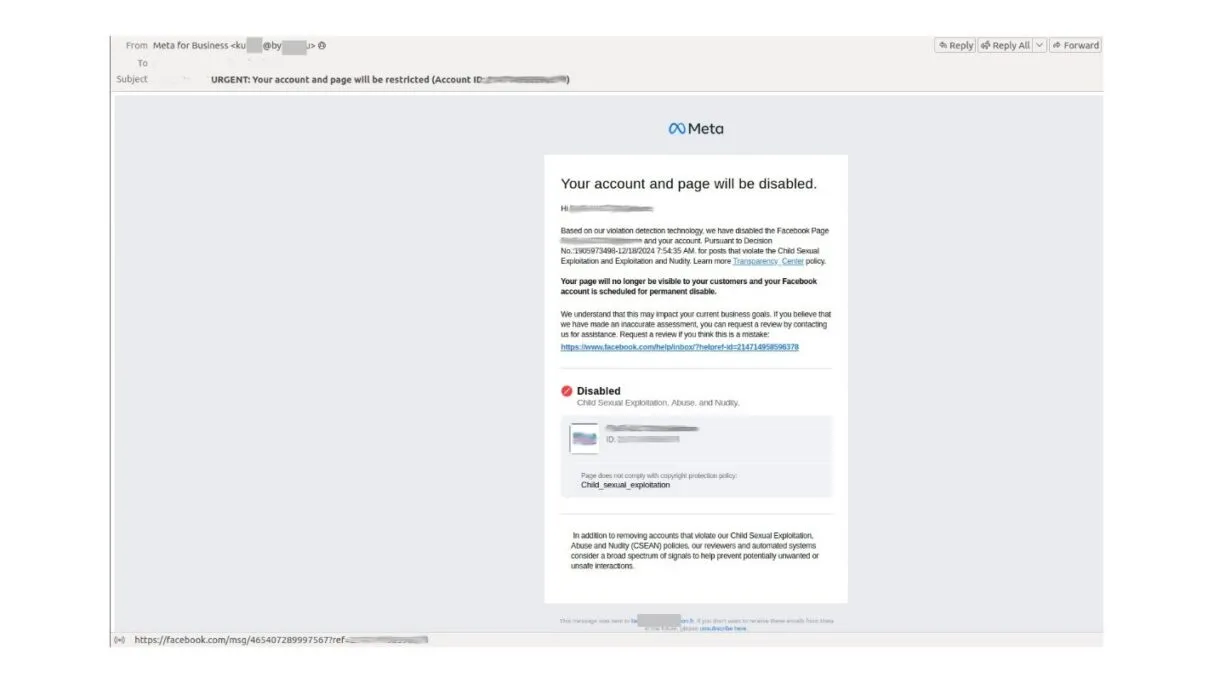
Anonim Kaspersky verileri, bu tür e-postaların 14 Aralık’ta kullanıcılara ulaşmaya başladığını ve Orta Doğu, Türkiye ve Afrika dahil olmak üzere dünyanın dört bir yanındaki kuruluşlardan şikayetler geldiğini gösteriyor. E-postadaki “Kimden” alanı incelendiğinde alan adının Facebook’a ait olmadığı görülebiliyor. Kaspersky verilerine göre bu yöntemde kullanılan e-postalar farklı alan adlarından gönderiliyor.
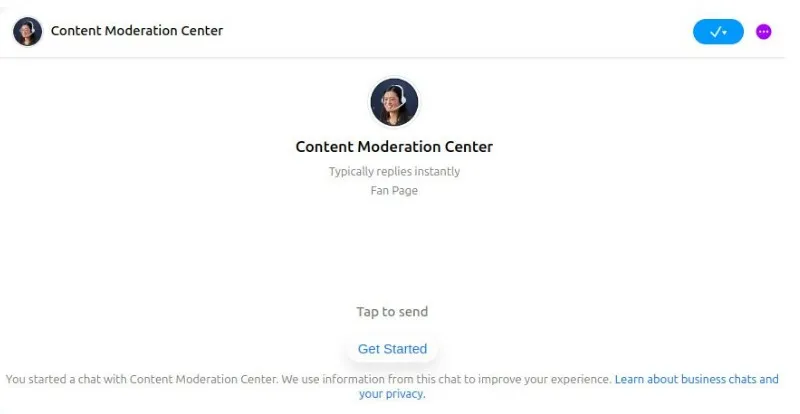
E-postadaki bağlantı kullanıcıları Facebook Messenger’a yönlendiriyor. Messenger’da, Facebook’un destek ekibi gibi davranan hesap meşruymuş gibi görünerek sahte bir güven duygusu yaratıyor. Bunun bir hayran sayfası olduğuna dair bir gösterge mevcut olsa da, gayrimeşru içerik yaymakla suçlandığı için stres altında kalan kurumların bunu gözden kaçırması son derece kolay.
Söz konusu yöntem karmaşıklığıyla dikkat çekiyor. Kullanıcıları telif hakkı ihlalleriyle suçlayan ve onları e-posta yoluyla yanıt vermeye yönlendiren önceki dolandırıcılıkların aksine, bu yaklaşım Facebook platformunun kendisinde yer alan dahili iletişimi simüle ediyor.
Kaspersky E-posta Tehditlerinden Korunma Grup Müdürü Andrey Kovtun, şunları söylüyor: “2025 yılında, sosyal mühendislikten ve büyük platformlardaki kullanıcı güveninden yararlanan saldırılarda bir artış bekliyoruz. Saldırganlar resmi hizmetleri yakından taklit etmeye çalıştıkça bu gibi dolandırıcılıklar daha sofistike hale geliyor. Kullanıcılar uyanık olmalı, mesajların gerçekliğini doğrulamalı ve şüpheli bağlantılara tıklamaktan kaçınmalıdır. Kullanıcılara şüpheli hesaplarla etkileşime girmemelerini ve iki faktörlü kimlik doğrulama gibi ek güvenlik önlemlerini etkinleştirmelerini şiddetle tavsiye ediyoruz. Böyle bir e-posta alırsanız, olayı Facebook’un destek ekibine bildirin ve herhangi bir bilgi ele geçirildiyse şifrelerinizi hemen güncelleyin.”
Bundan birkaç ay önce Kaspersky, işletme hesaplarını ele geçirmeye yönelik başka bir Facebook kimlik avı planını ortaya çıkarmıştı.
Kaspersky, bu tür saldırılardan korunmak için şunları öneriyor:
- Mümkün olan her yerde daima iki faktörlü kimlik doğrulama kullanın.
- Şüpheli oturum açma girişimleriyle ilgili bildirimlere çok dikkat edin.
- Tüm parolalarınızın hem güçlü hem de benzersiz olduğundan emin olun. Bunları oluşturmak ve saklamak için en iyisi bir parola yöneticisi kullanmaktır.
- Hesap kimlik bilgilerinizi isteyen sayfaların adreslerini dikkatlice kontrol edin. Bir sitenin sahte olduğuna dair en ufak bir şüpheniz bile varsa, şifrenizi girmeyin.
- Tüm iş cihazlarını tehlikeye karşı önceden uyaracak ve hem kötü amaçlı yazılımların hem de tarayıcı uzantılarının eylemlerini engelleyecek güvenilir bir koruma ile donatın.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.