











Kaspersky Raporu: 1 milyondan fazla banka hesabı ele geçirildi
Geçtiğimiz yıl, infostealer türü zararlı yazılımlar nedeniyle bir milyondan fazla çevrim içi bankacılık hesabı ele geçirildi. Finansal siber tehditlerin yönü giderek kimlik bilgisi hırsızlığı ve veri yeniden kullanımına yönelirken, saldırganlar geleneksel PC bankacılığı zararlı yazılımlarından uzaklaşıp sosyal mühendislik yöntemlerine ve dark web pazar yerlerine yöneliyor. Öte yandan mobil finansal zararlı yazılımların da yükselişi sürüyor. Güncel finansal siber tehdit trendlerine ilişkin detaylar Kaspersky’nin yeni raporunda yer alıyor.
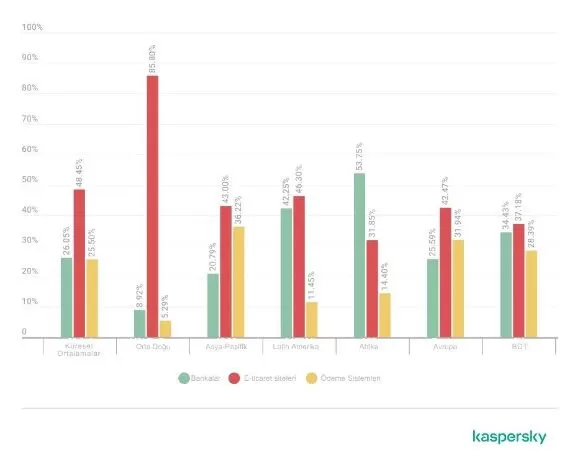
Geleneksel finansal oltalama (phishing) saldırıları hâlâ varlığını sürdürüyor. E-ticaret sitelerini taklit eden sayfalar, finansal oltalama ekosisteminde başı çekiyor (2025’te %48,5; 2024’e göre %10,3 artış). Bunu bankalar (2025’te %26,1; 2024’e göre %16,5 düşüş) ve ödeme sistemleri (2025’te %25,5; 2024’e göre %6,2 artış) izliyor. Bankalara yönelik oltalama girişimlerindeki düşüş, bu hizmetlerin taklit edilmesinin giderek zorlaştığını ve dolandırıcıların kullanıcıların finansal verilerine erişmek için daha kolay yöntemlere yöneldiğini gösteriyor olabilir.
Saldırganlar, kampanyalarını bölgelerin dijital alışkanlıklarına göre uyarlıyor. Orta Doğu’da finansal oltalama faaliyetlerinin %85,8’i e-ticaret siteleri üzerinde yoğunlaşırken bu durum bölgedeki çevrimiçi perakende odaklı tuzakların etkisini gösteriyor. Afrika’da ise banka temalı oltalama saldırıları %53,75 ile başı çekiyor; bu da bölgedeki kullanıcı hesap güvenliğinin hâlâ yetersiz olduğunun bir göstergesi olarak değerlendiriliyor. Latin Amerika’da e-ticaret ve banka hedefli saldırılar arasında dengeli bir dağılım görülürken, Asya-Pasifik (APAC) ve Avrupa’da saldırıların her üç kategoriye de (banka, e-ticaret, ödeme sistemleri) eşit yayıldığı gözlemleniyor. Bu durum, söz konusu bölgelerde saldırı stratejilerinin çeşitlendiğine işaret ediyor.
2025’te, kullanıcıların finansal işlemler için giderek daha fazla mobil cihazlara yönelmesiyle birlikte PC tabanlı finansal zararlı yazılımlardan etkilenen kullanıcı sayısındaki düşüş devam etti. Buna karşın mobil bankacılık zararlı yazılımlarına yönelik saldırılar, bir önceki yıla kıyasla 1,5 kat arttı.
Geleneksel finansal zararlı yazılımları tamamlayan infostealerlar, hem PC’lerde hem de mobil cihazlarda finansal suçların finansal suçların kritik bir parçası haline geldi. Bu zararlı yazılımlar; oturum açma bilgileri, çerezler, banka kartı numaraları, kripto cüzdan seed ifadeleri ve tarayıcılar ile uygulamalardaki otomatik doldurma verileri gibi hassas bilgileri toplayarak saldırganların hesap ele geçirme ya da doğrudan finansal dolandırıcılık gerçekleştirmesine olanak tanıyor. Kaspersky verilerine göre, infostealer tespitlerinde küresel ölçekte %59, Afrika’da %53 ve Orta Doğu’da %26 artış yaşandı (2024’ten 2025’e, PC tarafında). Bu artış, kimlik bilgisi temelli saldırıların yaygınlaşmasını hızlandırdı.
Kaspersky Dijital Ayak İzi İstihbaratı (DFI) verilerine göre, 2025 yılında dünyanın en büyük 100 bankasından hizmet alan bir milyondan fazla çevrimiçi banka hesabı bilgi çalıcıların kurbanı oldu ve bu hesaplara ait kimlik bilgileri karanlık web’de açık şekilde paylaşıldı. Banka başına düşen ortalama ele geçirilmiş hesap sayısının en yüksek olduğu ülkeler Hindistan, İspanya ve Brezilya olarak kayda geçti.
Daha da çarpıcı olanı, 2025 yılında ele geçirilen ve karanlık web kaynaklarında paylaşılan ödeme kartlarının %74’ünün, Mart 2026 itibarıyla hâlâ geçerliliğini koruyor olmasıdır. Bu durum, saldırganların aylar hatta yıllar önce çalınmış kartları hâlâ aktif olarak kullanabildiği anlamına geliyor.
Kaspersky Digital Footprint Intelligence analisti Polina Tretyak, konuyla ilgili şu değerlendirmede bulunuyor: “Dark web, finansal siber suçlar için merkezi bir platform haline geldi. Infostealer’lar tarafından ele geçirilen kimlik bilgileri ve banka kartları burada toplanıyor, yeniden paketleniyor ve satışa sunuluyor. Aynı zamanda finansal ürün kullanıcılarını hedefleyen oltalama kitleri de kullanıma hazır hizmetler olarak sunuluyor. Bu durum, veri hırsızlığı ile dolandırıcılık faaliyetlerinin birbirini beslediği, kendi kendini sürdüren bir ekosistem yaratıyor. Böylece saldırılar ölçeklenebilir hale geliyor ve sınırlı deneyime sahip dolandırıcılar tarafından dahi kolaylıkla gerçekleştirilebiliyor. Bu döngüyü kırmak, kurumlar için proaktif tehdit istihbaratını, bireyler için ise daha yüksek farkındalık ve dikkat seviyesini gerektiriyor.”
Kaspersky, güvende kalmak için şu önlemlere dikkat çekiyor:
Bireysel Kullanıcılar İçin:
- Şüpheli mesajlardaki bağlantılara tıklamayın; kimlik bilgilerinizi veya kart detaylarınızı girmeden önce web sayfalarının doğruluğunu mutlaka kontrol edin.
- Mümkün olan her yerde çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin; güçlü, benzersiz parolalar oluşturun ve bunları güvenli bir parola yöneticisinde saklayın.
- Sahte e-ticaret sitelerinden ve oltalama sayfalarından korunmak için güvenilir bir güvenlik çözümü kullanın. Örneğin Kaspersky Premium, web sitesi özelliklerini ve URL’leri analiz ederek şüpheli kalıpları tespit eden gelişmiş teknolojisiyle kullanıcıları dolandırıcılık girişimlerinden korur.
İşletmeler İçin:
- Tüm altyapınızı düzenli olarak analiz edin, güvenlik açıklarını giderin ve gizli riskleri ortaya çıkarmak için dış uzmanlardan destek alarak tarafsız bir bakış açısı edinin.
- Organizasyon genelinde hızlı tespit ve müdahale yeteneği sağlayan, tüm saldırı vektörlerini tek bir merkezden izleyen entegre platformlar kullanın. Kaspersky Next ürün ailesi; gerçek zamanlı koruma, tehdit görünürlüğü ve her ölçekteki işletmeye uygun EDR/XDR yetenekleriyle bu süreçte yardımcı olabilir.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.