











Kaspersky, Facebook üzerinden yayılan yeni bir kimlik bilgisi hırsızlığı kampanyası hakkında uyardı
Kaspersky Global Araştırma ve Analiz Ekibi (GReAT), 2025 yılının Ağustos ayı sonlarından beri şifreleri ve diğer hesap bilgilerini çalmak için tasarlanmış bir tür kötü amaçlı yazılım olan hırsızlık yazılımını kullanan yeni bir kötü amaçlı kampanyayı gözlem altına aldı. StealC v2 bilgi hırsızlığı yazılımı muhtemelen Facebook mesajları aracılığıyla yayılıyor. Bugüne kadar, Mısır, Türkiye, Hindistan ve Endonezya’da teyit edilmiş vakalar da dahil olmak üzere, birçok ülkedeki kullanıcıları hedef alan 400’den fazla olay tespit edildi.
Facebook kullanıcıları, bu saldırının bir parçası olarak hesaplarının engellendiğine dair bildirimmiş gibi görünen bağlantılar içeren mesajlar alıyor.
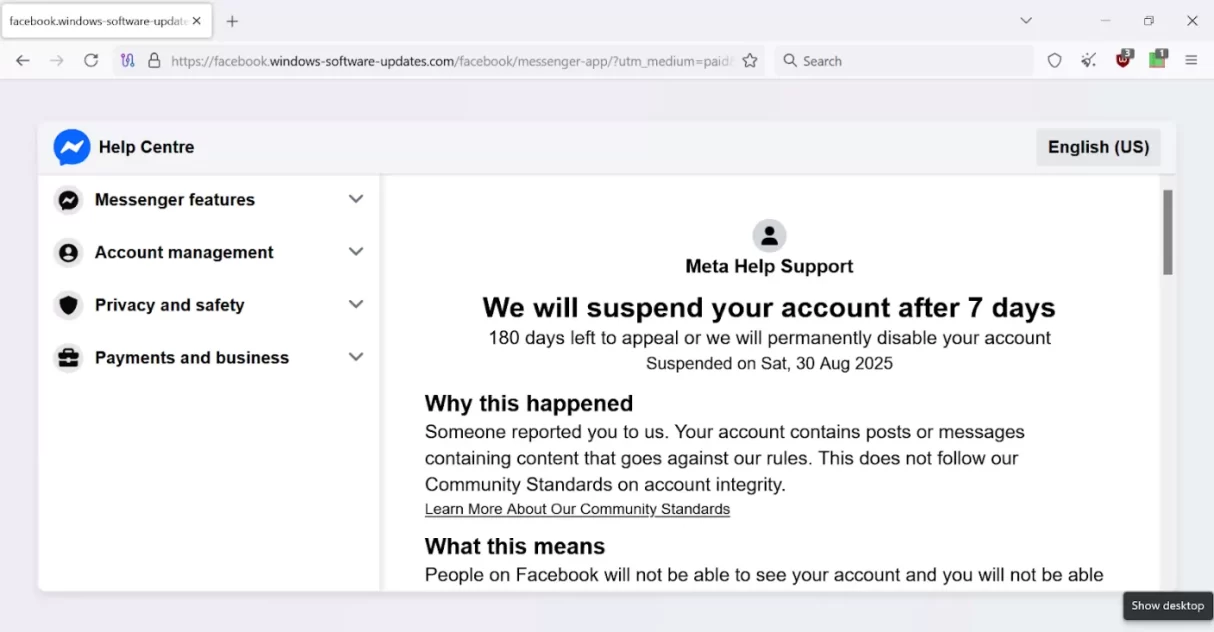
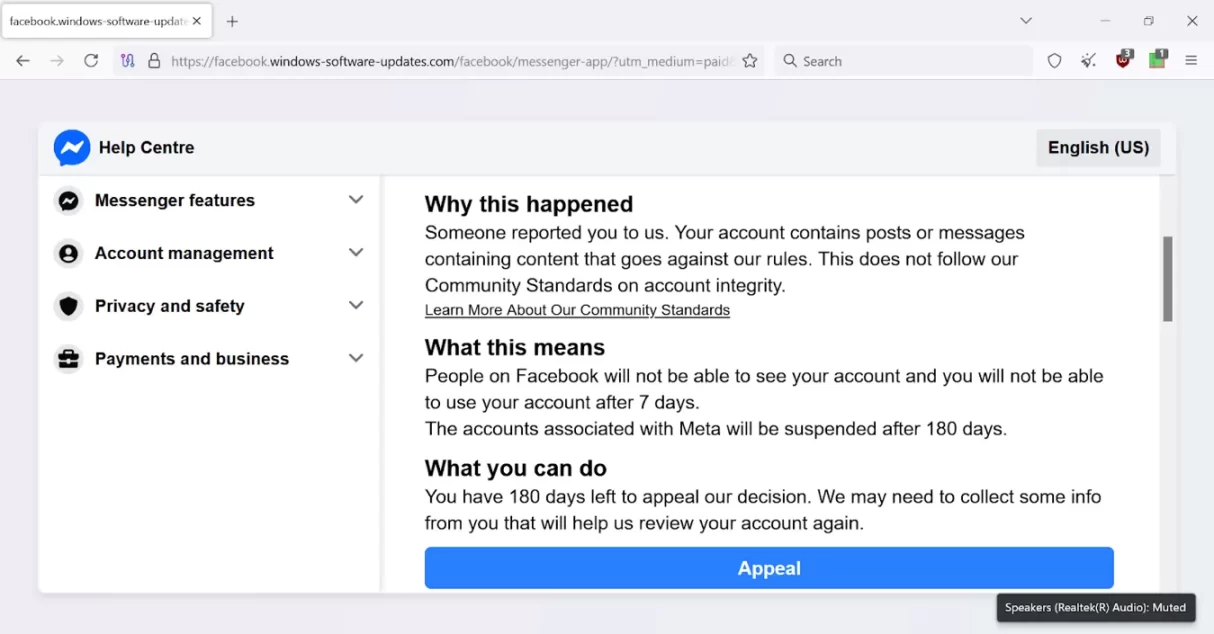
Bağlantıya tıklandığında, kullanıcının hesabının şüpheli etkinlik nedeniyle engellendiğini iddia eden sahte bir destek sayfası açılıyor. “Erişimi yeniden kazanmak” için kullanıcılardan “İtiraz” düğmesini kullanmaları isteniyor. Bu düğmeye tıklandığında, hedeflenen kişinin cihazına Malware-as-a-Service modeli altında sunulan tehlikeli bir kötü amaçlı yazılım olan StealC v2’yi yükleyen kötü amaçlı bir komut dosyası indiriliyor. Kötü amaçlı yazılım, şifreleri, çerezleri, ekran görüntülerini ve kripto para cüzdanı verilerini çalmaya yarıyor.
Kaspersky Global Araştırma ve Analiz Ekib Baş Güvenlik Araştırmacısı Marc Rivero, şunları söylüyor: “Siber suçlular genellikle kullanıcıların hesap erişimini kaybetme korkusunu ve aciliyet hissini istismar ederler. Bu baskı, bireylerin dikkatli davranmamalarına ve StealC v2 gibi kötü amaçlı yazılımların bulaşma riskini artırmalarına neden olabilir. Kullanıcılar uyanık olmalı ve herhangi bir bağlantıya tıklamadan önce mesajların gerçekliğini her zaman doğrulamalıdır.”
2025 yılında ilk kez gözlemlenen StealC v2, kötü amaçlı yazılımın yeteneklerini önemli ölçüde artırarak hem bireysel hem kurumsal kullanıcılar için riski yükseltiyor. 2023 yılında dark web platformlarında ortaya çıkan orijinal StealC, erişilebilirliği, yetenekleri ve kullanım kolaylığı sayesinde siber suçlular arasında kısa sürede aranan bir araç haline geldi.
Kimlik avından korunmak için Kaspersky, kurumsal ve bireysel kullanıcılara şunları öneriyor:
- Bazı sahte e-postalar ve web siteleri gerçek olanlara çok benzer. Bu, suçluların ne kadar iyi hazırlık yaptıklarına bağlıdır. Ancak içerdikleri linkler büyük olasılıkla yanlış olacak, yazım hataları içerecek veya sizi farklı bir yere yönlendirecektir. Bunlara dikkat edin.
- Acil durum veya tehdit olup olmadığına bakın. Kimlik avı girişimleri genellikle aciliyet veya korku hissi yaratmaya çalışır. Şifre değiştirme veya kişisel bilgi verme gibi acil eylem talep eden e-postalara karşı dikkatli olun.
- İstenmeyen mesajları, aramaları veya bağlantıları, meşru görünseler bile doğrulayın. 2FA kodlarını asla paylaşmayın.
- Kimlik avı girişimlerini engellemek için Kaspersky Next (kurumsal ortamlarda) veya Kaspersky Premium (bireysel kullanım için) kullanın.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.