











Her kuşağın değişmeyen parolası: 123456
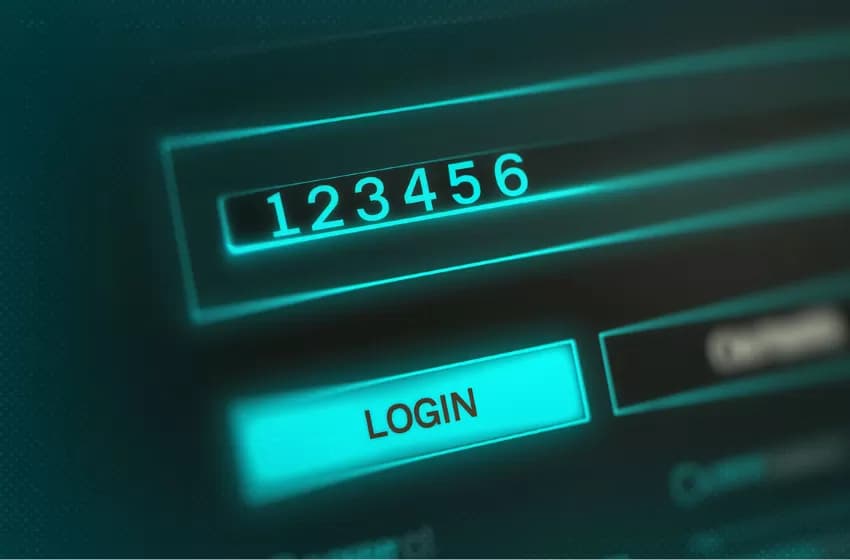
Veriler bir kez daha rahatsız edici gerçeği ortaya koydu. Kolayca kırılabilen parola kullanma alışkanlığı hâlâ devam ediyor. NordPass ve Comparitech’in raporlarına göre, “123456” dünya çapında en sık kullanılan parola olarak hüküm sürüyor. En çok kullanılan bin parolanın yüzde 25’i sadece rakamlardan oluşuyor. Siber güvenlik şirketi ESET, zayıf parola tercihinin neden olabileceği risklere karşı uyarılarda bulundu.
Milyarlarca sızdırılmış parolaya dayanan ve 44 ülkedeki insanların parola eğilimlerini ortaya koyan NordPass’ın analizine göre “123456” çeşitli yaş gruplarından insanlara hitap ediyor. Hem milenyum kuşağı hem X kuşağı hem de baby boomers arasında en çok tercih edilen seçenek oldu. Z kuşağı ve Sessiz Kuşak arasında da “12345”den sonra en popüler ikinci seçenek oldu. Bir başka tahmin edilebilir parola olan “admin” ise “12345678”, “123456789” ve “12345” ile onu yakından takip etti. Birçok kişi açıkça kolaylığı tercih etmeye devam ederek kişisel verilerini, paralarını ve muhtemelen itibarlarını riske atmaya devam ediyor.
Rapora göre ABD ve İngiltere’de de genel tablo aynı derecede vahim ve “admin” her iki ülkede de ilk sırada yer aldı. ABD’de “password” ve “123456” ikinci ve üçüncü sırada yer aldı; İngiltere’de ise bu ikisi sıralamada yer değiştirdi. Comparitech’in 2025 yılında veri ihlali forumlarında sızdırılan iki milyar gerçek hesap parolasını incelediği araştırmada da benzer bir tablo ortaya çıktı, listenin başında “123456”, “12345678” ve “123456789” yer aldı.
AYNI TAS AYNI HAMAM
Kolay tahmin edilebilir bir parola kullanmak, evinizin ön kapısını kâğıt mandalıyla kilitlemekle eş değer. Bu, gerçek bir direnç sağlamaz ve saldırganlar, bu tür zayıf veya yeniden kullanılan parolaları büyük ölçekte hızlı bir şekilde kırmalarını sağlayan brute-force veya kimlik bilgisi doldurma tekniklerini kullanarak atlatabilirler. Bu nedenle, parolanız en yaygın parola seçenekleri arasında yer alıyorsa onu derhal değiştirmelisiniz. Ayrıca her hesap için güçlü ve benzersiz bir parola veya parola cümlesi (passphrase) kullanmanız ve giriş bilgilerinizi güvenilir bir parola yöneticisinde saklamanız gerekir.
Ancak ne kadar güçlü olursa olsun bir parola yine de hesabınız ile bir hacker arasında tek bir bariyerdir. Bu nedenle, ekstra bir güvenlik katmanı olarak iki faktörlü kimlik doğrulama (2FA), özellikle Kişisel Tanımlanabilir Bilgiler (PII) veya diğer önemli verileri içeren hesaplar için günümüzde hâlâ vazgeçilmez bir savunma hattıdır.
ZAYIF PAROLALAR KURUMSAL HAYATI DA TEHLİKEYE ATIYOR
Kurumsal ortamlarda riskler keskin bir şekilde artar. Zayıf, tahmin edilebilir veya tekrar kullanılan parolalar, yalnızca bireysel çalışanları değil, tüm kuruluşları, müşterilerini ve ortaklarını da tehlikeye atabilir. Zayıf parolalar sonucunda yaşananlar genellikle finansal kayıp, operasyonel aksaklıklar, düzenleyici kurumların incelemesi ve uzun vadeli itibar kaybını kapsar. Bu nedenle şirketler, teknik güvenlik önlemlerinin yanı sıra çalışanlar için sürekli güvenlik bilinci eğitim programlarını bir arada uygulamalıdır.Modern araçlar, dakikalar içinde sayısız oturum açma kimlik bilgisi kombinasyonunu test edebildiğinden saldırganların lehine olan ihtimal oldukça yüksektir. Ayrıca birbirine bağlı hizmetler ve paylaşılan kimlikler üzerine kurulu dijital ekosistemde, bir hesabın ele geçirilmesinden kaynaklanan hasarın uzun süre sınırlı kalması olası değildir. Ayrıca parola anahtarları (passkeys) hızla dijital güvenliğin altın standardı hâline geliyor ve Apple, Google ve Amazon dâhil birçok büyük platform artık parola anahtarlarını (passkeys) birincil oturum açma yöntemi olarak sunuyor.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.