











Doldurduğunuz form bir tuzak olabilir
2008 yılında teknoloji devi Google tarafından kullanıma sunulan form ve test oluşturma aracı Google Forms’un pazar payının yüzde 50 olduğu tahmin ediliyor. Bu kadar yaygın kullanılan bir platform siber suçluların da dikkatini çekiyor. Sosyal mühendislik saldırıları ve kötü amaçlı yazılımlar için ilgi çekici bir alan hâline gelen Google Forms, dolandırıcılar tarafından hassas bilgileri toplamak ve zararlı yazılımlar yaymak amacıyla kötüye kullanılabiliyor. Bu tehditlere dikkat çeken siber güvenlik şirketi ESET, kullanıcıların Google Forms üzerinden siber suçluların tuzaklarına düşmemeleri için uyarılarda bulundu ve güvenli kullanım için önerilerini paylaştı.
Kötü niyetli kişiler her zaman dolandırıcılıklara meşruiyet katmanın ve e-posta güvenlik filtrelerini atlatmanın yollarını arar. Google Forms her ikisini de yapmak için dolandırıcılara bir fırsat sunuyor. Google Forms’un siber suçlular tarafından tercih edilmesinin en önemli nedenlerinden biri ücretsiz olması; yani tehdit aktörleri yatırımlarından potansiyel olarak kazançlı bir getiri ile geniş ölçekte kampanyalar başlatabilir. Kullanıcılar tarafından güvenilir olduğundan kurbanların, gönderildikleri veya yönlendirildikleri Google formunun meşru olduğuna inanma şansını artırır. Ayrıca kötü niyetli Google Forms ve kötü niyetli formlara bağlantılar geleneksel e-posta güvenlik araçları tarafından genellikle geçiştirilir. Kullanımı kolaydır ve bu kullanıcılar için iyi olduğu kadar siber suçlular için de kullanışlıdır. Yani çok az çaba sarf ederek veya araç hakkında önceden bilgi sahibi olarak ikna edici kimlik avı kampanyaları başlatabilirler. Siber suçlular ayrıca Google Forms iletişimlerinin TLS ile şifrelenmiş olmasından da faydalanır, bu da güvenlik araçlarının içeri girip herhangi bir kötü amaçlı etkinlik olup olmadığını kontrol etmesini zorlaştırabilir. Benzer şekilde, çözüm genellikle dinamik URL’ler kullanır, bu da bazı e-posta güvenlik filtrelerinin kötü amaçlı formları tespit etmesini zorlaştırabilir. Çoğu Google Forms tehdidi, kullanıcıları kişisel ve finansal bilgilerini vermeleri konusunda kandırmak için bu aracı kullanır ancak tehdit aktörlerinin bunu nasıl başardıklarına dair küçük farklılıklar vardır.
DİKKAT EDİLMESİ GEREKEN BAZI ANA TEKNİKLER:
Oltalama için Google Forms: Tehdit aktörleri, sosyal medya siteleri, bankalar ve üniversiteler için oturum açma sayfaları ve hatta ödeme sayfaları gibi meşru markaları taklit etmek için tasarlanmış Google Formları oluşturur. Kötü niyetli kişiler için avantaj, bunu yapmanın özel bir kimlik avı sitesi oluşturmaktan daha hızlı, daha kolay ve daha ucuz olması ve güvenlik filtreleri tarafından engellenme olasılığının daha düşük olmasıdır. Genellikle bir kimlik avı e-postası aracılığıyla bu kötü amaçlı Google Formlarından birine bir bağlantı alırsınız bu e-postanın kendisi meşru bir marka veya gönderenin kimliğine bürünmek için taklit edilmiş olabilir. E-posta, ele geçirilmiş meşru bir hesaptan bile gelebilir. Her iki durumda da nihai hedef genellikle oturum açma bilgilerinizi toplayarak hesaplarınızı ele geçirmek ve kimlik dolandırıcılığı yapmak için kullanabilir. Bu hesapları ele geçirmek ve fonları boşaltmak veya ödeme dolandırıcılığı yapmak için kart bilgilerinizi veya bankacılık ya da kripto bilgilerinizi çalabilirler. Sizi makinenize gizlice kötü amaçlı yazılım yükleyen bir siteye yönlendiren kötü amaçlı Google Formundaki bir bağlantıya tıklamaya ikna edebilirler.
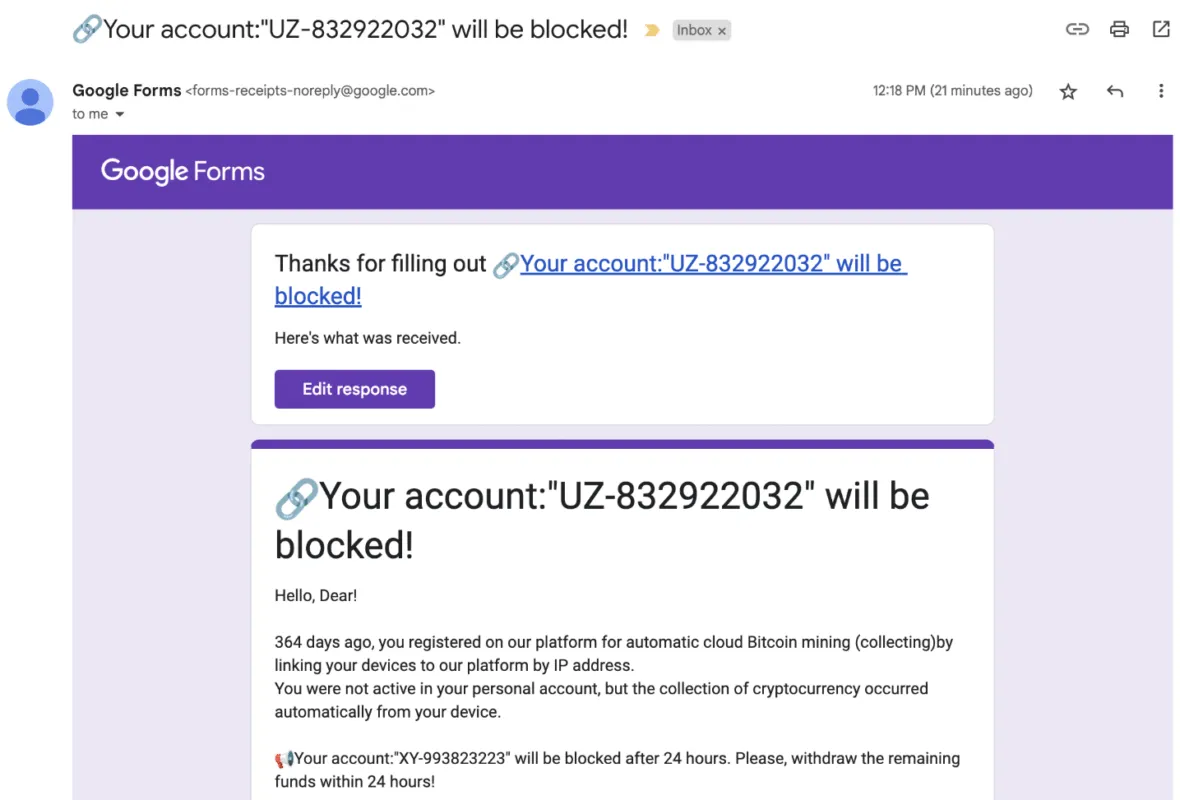
Kimlik avını geri ara: Saldırganlar size, üzerinde listelenen bir telefon numarasını aramanız için sizi kandırmak üzere hazırlanmış kötü niyetli bir Google Formu gönderir. Form, bir bankadan veya başka bir güvenilir hizmet sağlayıcıdan gönderilmiş gibi görünecek şekilde sahte olabilir. Sizi acele bir karar vermeye itmek için bir aciliyet duygusu yaratılır, öylece düşünmeden numarayı aramanız istenir. Genellikle formda, iletişime geçmezseniz hesabınızın bloke edileceği veya hesabınızdan para çekildiği (veya çekileceği) belirtilir. Geri aradığınızda, sizi kişisel ve finansal bilgilerinizi vermeye ikna etmek için cazibesini kullanan bir sesli oltalama (vishing) çetesinin bir üyesiyle konuşuyor olursunuz. Ayrıca makinenize uzaktan erişim yazılımı indirmenizi de önerebilirler, bu da bilgisayarınız üzerinde tam kontrol sahibi olmalarını sağlar.
Quiz: Siber suçlular, bir test oluşturup e-posta adresinizi ekleyerek Google Forms’daki test özelliğini kötüye kullanabilir. “Puanları yayımla” düğmesine basıldığında tehdit aktörünün özelleştirebileceği bir mesaj oluşturulur ve muhtemelen kimlik avı, kötü amaçlı yazılım veya dolandırıcılık sitelerine bağlantılar eklenir.
TEHDİTLERE KARŞI HAZIRLIKLI OLUN
Farkındalık, bu gibi sosyal mühendislik tehditlerinin etkisini azaltmak söz konusu olduğunda başarının yarısıdır. Google Forms tehditlerini uzak tutmak için aşağıdakileri göz önünde bulundurun:
- Tüm bilgisayarlarda ve mobil cihazlarda saygın bir sağlayıcının çok katmanlı güvenlik yazılımını kullanın. Bu, kötü amaçlı bir bağlantıya tıklasanız bile kötü amaçlı yazılımın indirilmesinin engellenmesini sağlamaya yardımcı olacaktır. İyi bir yazılım ayrıca Google Forms’un kendisi yasal görünse bile şüpheli kalıpları tespit edecek, makinenizi veya cihazınızı periyodik olarak tarayarak sizi kötü amaçlı her şeyden koruyacaktır.
- Olası kimlik avı dolandırıcılıklarına karşı tetikte olun. Sizden bir bağlantıya tıklamanızı veya bir numarayı acilen aramanızı isteyen hiçbir şeye güvenmemelisiniz. Bunun yerine, derin bir nefes alın, rahatlayın ve göndericiyle ayrı olarak iletişime geçin; verilen numara veya bağlantı aracılığıyla değil. Bir başka yararlı taktik de gerçek hedefi kontrol etmek için bağlantıların üzerine gelmektir. E-posta güvenlik çözümünüzden de emin olun.
- Her hesap için güçlü, benzersiz parolalar kullanarak oturum açma sırasında güvenliği artırın ve kolay hatırlama için bir parola yöneticisinde saklayın. Ardından çevrimiçi kullandığınız her hesap için çok faktörlü kimlik doğrulamayı (MFA) açın. Bu, bilgisayar korsanlarının parolanızı ele geçirseler bile hesabınıza erişemeyecekleri anlamına gelir. Donanım tabanlı bir güvenlik anahtarı veya bir kimlik doğrulayıcı uygulaması en iyisidir.
- Dikkat edin: Google Forms her zaman alıcılara “Google Forms aracılığıyla asla parola göndermeyin” şeklinde bir uyarı görüntüler.
En kötüsü olur ve bir Google Forms saldırısına maruz kaldığınızı düşünürseniz parolanızı değiştirin, kötü amaçlı yazılım taraması yapın ve bankanıza kartlarınızı dondurmasını söyleyin (kart bilgilerinizi verdiyseniz). Henüz yapmadıysanız tüm hesaplar için MFA’yı açın ve hesaplarınızı olağan dışı etkinliklere karşı izleyin.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.