











Doğrulama tuzağına düşmeyin
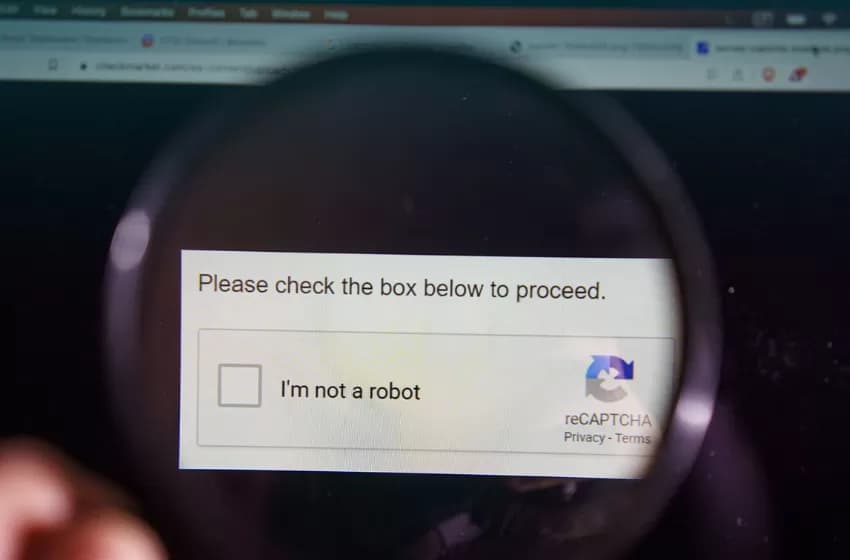
İnternette sıkça karşılaştığımız ve kullanıcıların insan mı yoksa bot mu olduğunu ayırt etmek için kullanılan CAPTCHA doğrulama ekranları, siber suçlular tarafından kötü amaçlı yazılım yaymak için yeni bir saldırı yöntemi hâline geliyor. Siber güvenlik şirketi ESET, giderek yaygınlaşan sahte CAPTCHA tehditlerine karşı kullanıcıları uyarıyor.
CAPTCHA (Completely Automated Public Turing test to tell Computers and Humans Apart), “Bilgisayarları ve İnsanları Ayırmak İçin Tamamen Otomatik Genel Turing Testi” web sitelerinde işlem yapan kullanıcıların gerçek birer insan olduğunu doğrulamak için kullanılıyor. Saldırganlar bu güvenlik aracını sahte ekranlarla taklit ederek kullanıcıları kötü amaçlı yazılımları indirip çalıştırmaları için kandırıyor.
Günümüzde internet trafiğinin önemli bir kısmı botlar tarafından oluşturuluyor; üstelik bu botların yaklaşık yüzde 40’ı kötü amaçlı faaliyetlerde bulunuyor. CAPTCHA sistemleri bu tür botları engellemek için yaygın olarak kullanılsa da siber suçlular bu savunma mekanizmasını bir saldırı aracına dönüştürmüş durumda. Web sitelerinin yaygın olarak kullandığı CAPTCHA olarak bilinen uygulama ile karşılaştığımızda çoğumuz talimatları izler ve tıklarız. Bunu dikkate alan siber saldırganlar sahte uygulamalar aracılığıyla kullanıcıları kandırmaya çalışıyorlar.
SAHTE CAPTCHA NASIL ÇALIŞIYOR?
Sahte CAPTCHA sayfaları genellikle kimlik avı e-postaları, sosyal medya mesajları veya kötü amaçlı reklamlardaki bağlantılar aracılığıyla yayılıyor. Bazen de siber saldırganlar meşru görünen web sitelerine zararlı içerikler enjekte ediyor. Kullanıcı sahte bir CAPTCHA kutusu ile karşılaştığında bu kutu oldukça gerçekçi görünebilir. Kullanıcıdan olağan dışı komutları gerçekleştirmesi istenebilir:
- İnsan olduğunuzu doğrulamak için tıklamak
- “Çalıştır “ı açmak için Windows tuşu + R’ye basmak
- Kötü amaçlı yazılım tarafından panoya gizlice kopyalanan bir komutu yapıştırmak için CTRL + V tuşlarına basılması
- Yukarıdaki komutu çalıştırmak için ENTER tuşuna basmak
Bu komut genellikle PowerShell veya mshta.exe gibi yasal Windows araçlarını tetikleyerek harici bir sunucudan ek kötü amaçlı yükler indirir. Nihai hedef genellikle cihazınıza infostealer kötü amaçlı yazılım yüklemektir. Bilgi hırsızları, dark web’de satmak veya kimlik dolandırıcılığı yapmak için kullanmak üzere bilgisayar veya cep telefonunda oturum açma bilgileri, fotoğraflar, kişiler ve diğer hassas verileri aramak için tasarlanmıştır. Bunu yapmak için tarayıcıları, e-posta istemcilerini, kripto cüzdanlarını, uygulamaları ve işletim sistemlerinin kendisini hedef alırlar – ekran görüntüleri alır, tuş kaydı yapar ve başka şekillerde veri toplarlar.
CAPTCHA TEHDİTLERİNE KARŞI GÜVENDE KALMAK İÇİN DİKKAT EDİLMESİ GEREKEN NOKTALAR
- Olağan dışı CAPTCHA isteklerine karşı tetikte olun.
- Aniden ortaya çıkan CAPTCHA isteklerine karşı dikkatli olun.
- Eski sürümlerdeki güvenlik açıklarından yararlanan kötü amaçlı yazılım riskini en aza indirmek için işletim sisteminizi ve tarayıcı yazılımınızı güncel tutun.
- Saygın bir güvenlik yazılımı yükleyin ve güncel tutun. Bu, herhangi bir kötü amaçlı yazılımı veya şüpheli etkinliği engellemek için güvenliğinize önemli bir katman ekleyecektir.
- Sahte CAPTCHA’lar gönderen türden kötü amaçlı yazılımlar içerebileceğinden korsan yazılım indirmeyin.
- Kötü amaçlı bir çevrimiçi reklam aracılığıyla sunulan herhangi bir içeriğe maruz kalmanızı engelleyecek bir reklam engelleyici kullanmayı düşünün.
SAHTE BİR CAPTCHA’YA KANARSANIZ YAPMANIZ GEREKENLER
- Makineye gizlice indirilmiş olabilecek kötü amaçlı yazılımları bulmak ve temizlemeye çalışmak için bir kötü amaçlı yazılım taraması çalıştırın.
- İnternet bağlantısını kesin ve önemli fotoğraf veya dosyalarınızı yedekleyin.
- Bilgisayarınızı veya cihazınızı fabrika ayarlarına döndürün.
- Bir parola yöneticisinde saklanan güçlü, benzersiz kimlik bilgilerini kullanarak tüm parolalarınızı değiştirin.
- Tüm hesaplar için çok faktörlü kimlik doğrulamayı (MFA) açın, böylece bir bilgisayar korsanı parolalarınızı çalmış olsa bile hesaplarınıza erişemez.
İlgili Haberler

Uzaktan çalışanlara 5 kritik güvenlik uyarısı
Uzaktan ve hibrit çalışma modelinin yaygınlaşmasıyla birlikte kişisel cihazlar ve ev ağları üzerinden kurumsal sistemlere erişim, siber güvenlik risklerini artırıyor. Uzmanlar, çalışanların işe başlamadan önce cihaz ve hesap ayarlarını kontrol etmesi gerektiğini belirterek veri güvenliği için alınab

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.