











Aldatıcı belgeler: Saldırganlar sahte İK güncellemeleriyle çalışanları hedef alıyor
Kaspersky, kişiselleştirilmiş e-postalar ve İK politikası güncellemeleri şeklinde gizlenmiş ekli belgelerle çalışanları hedef alan yeni ve gelişmiş bir kimlik avı kampanyası tespit etti. Bu kampanya, saldırganların yalnızca e-posta gövdesini değil, ekleri de tek tek alıcılara hitap ederek kişiselleştirdiği ve benzeri görülmemiş bir özelleştirme düzeyi sergilediği kimlik avı taktiklerinde önemli bir adıma işaret ediyor. Amaç, kurbanı kurumsal e-posta kimlik bilgilerini girmesi için kandırmak.
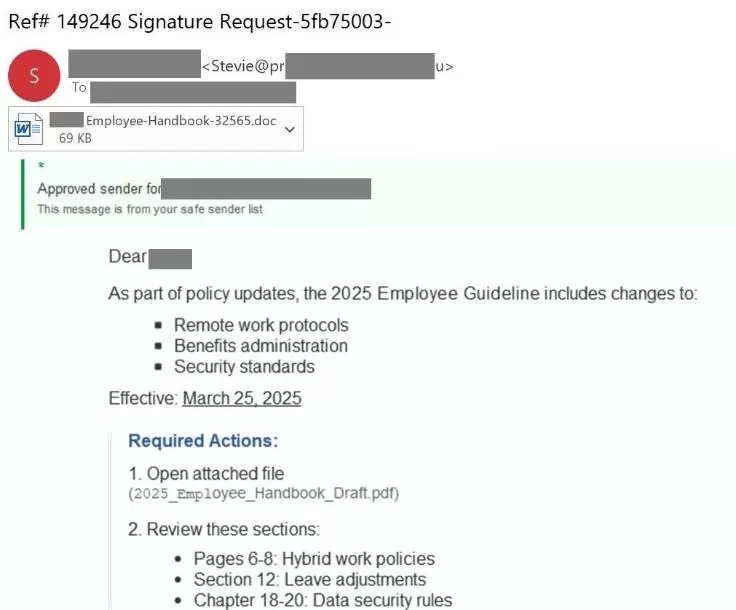
Saldırganlar kampanyayı hedefe yönelik ve daha ikna edici hale getirmek için çalışan isimlerini ayrıştırarak hazırlıyor. E-postalar aldatıcı bir görüntüye sahip: Güven oluşturmak için sahte bir “doğrulanmış gönderen” rozeti, alıcının adı ve uzaktan çalışma protokolleri, sosyal yardım idaresi ve güvenlik standartlarını gözden geçirmek için ekli dosyayı açma daveti barındırıyor. Ancak e-posta gövdesinin tamamı gerçekte içinde metin bulunmayan bir görüntüden ibaret. Bunu da e-posta filtrelerini atlatmak için yapıyor.
Güncellenmiş “Çalışan El Kitabı” gibi görünen ekteki belge gerçek bir kılavuz içermiyor. Sadece bir başlık sayfası, sözde değiştirilen maddelerin kırmızıyla vurgulandığı bir içindekiler tablosu, sözde belgenin tamamına gitmek için bir QR kodu içeren bir sayfa ve bir telefon kullanarak QR kodlarının nasıl okunacağına dair genel talimatlar yer alıyor. Belgede bu belgenin özellikle kendileri için oluşturulduğuna ikna etmek için kurbanın adı birçok kez yer alıyor.
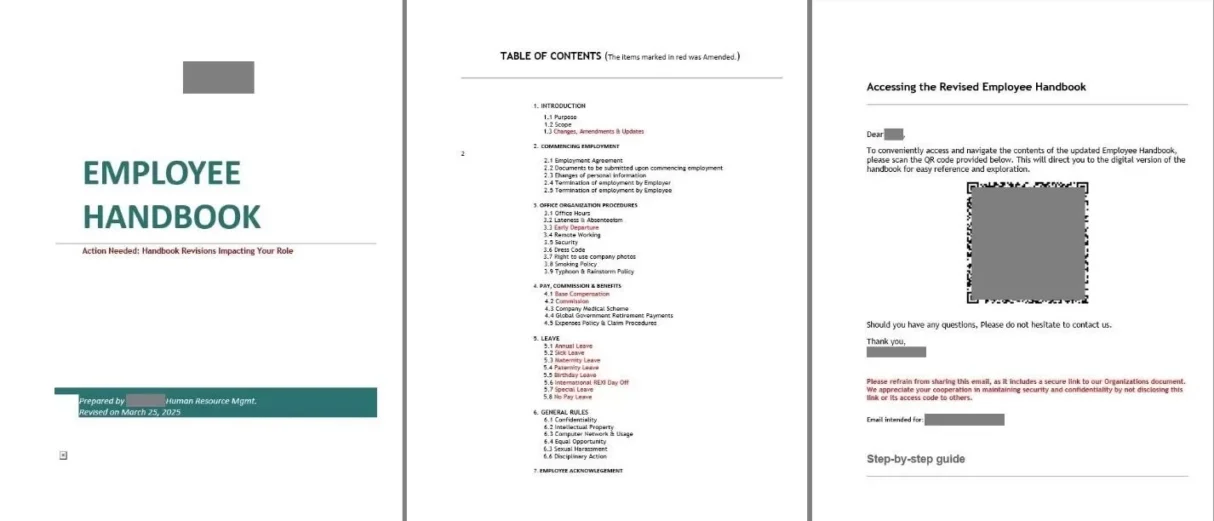
Hedeflenen kişi QR kodunu tarar ve bağlantıyı takip ederse, saldırganların peşinde olduğu kurumsal kimlik bilgilerini girmelerinin istendiği sahte bir sayfaya ulaşıyor.
Kaspersky Anti-Spam Uzmanı Roman Dedenok, şunları söylüyor: “Bu kampanya kimlik avı saldırılarında yeni bir gelişmişlik düzeyini gösteriyor. Her alıcı için ayrı bir ekli belge ve e-posta gövdesi için ayrı bir resim oluşturan yeni bir posta otomasyon mekanizmasıyla karşılaşmış olabiliriz. Bu taktik, saldırıyı ölçeklendirmeye ve aynı zamanda geleneksel savunmalardan kaçmaya olanak tanıyor. Kurumlar bu tehditlerin önüne geçmek için gelişmiş güvenlik önlemlerine ve çalışan eğitimine öncelik vermelidir.”
Kaspersky güvende kalmak için şunları öneriyor
- Kimlik avı girişimlerini tespit etmek ve engellemek için kurumsal posta sunucusu düzeyinde özel güvenlik çözümleri kullanın.
- Akıllı telefonlar da dahil olmak üzere tüm çalışan cihazlarının sağlam bir güvenlik yazılımı ile donatıldığından emin olun.
- Modern oltalama taktikleri hakkında düzenli eğitimler düzenleyin.
- Çalışanları, görüntü tabanlı metin veya uyumsuz belge başlıkları gibi kimlik avı belirtileri için e-postaları incelemeye ve talepleri doğrudan İK ile doğrulamaya teşvik edin.
İlgili Haberler

Fidye yazılımı saldırılarında yönetim ve güvenlik açıkları öne çıkıyor
Siber güvenlik uzmanları, sanallaştırılmış sunucu altyapılarını hedef alan fidye yazılımı saldırılarında zayıf erişim kontrollerinin, ortak kullanılan yönetici parolalarının ve yetersiz güvenlik önlemlerinin belirleyici rol oynadığını ortaya koydu. İncelenen iki ayrı saldırıda, sistemlerin güvenlik mekanizmalarının doğrudan aşılması yerine yönetim süreçlerindeki eksikliklerden yararlanıldığı belirlendi. Kurumların birden fazla sunucu ve iş yükünü ortak altyapılar üzerinden yönetmesini sağlayan sanallaştırma…

İndirim döneminde alışveriş dolandırıcılığına dikkat
Dünya genelinde 7.200 çevrim içi tüketiciyle gerçekleştirilen araştırma, kuşakların indirim ve kampanyaları takip etmek için farklı dijital kanalları tercih ettiğini ortaya koydu. Z kuşağının %48’i kampanyaları sosyal medya üzerinden keşfederken, 61 yaş ve üzerindeki tüketiciler daha çok arama motorlarına ve alışveriş sitelerine yöneliyor. Uzmanlar, alışveriş alışkanlıklarına göre değişen dolandırıcılık yöntemlerine karşı tüketicileri uyarıyor. 2026 indirim…

Sosyal medyadaki sahte reklamlar dolandırıcılık riskini artırıyor
Sosyal medya platformlarında, arama motorlarında ve alışveriş sitelerinde yayımlanan sahte reklamlar, kullanıcıların kişisel ve finansal bilgilerini tehdit ediyor. Yapay zekâ teknolojilerinin gelişmesiyle daha inandırıcı hâle gelen dolandırıcılık reklamları, güvenilir markaları taklit ederek kullanıcıları sahte internet sitelerine yönlendiriyor. Uzmanlar, özellikle alışveriş harcamalarının arttığı dönemlerde sahte reklamlara karşı dikkatli olunması gerektiğini belirtiyor. Dijital platformlarda yayımlanan dolandırıcılık reklamları,…

Veri sızıntıları yıllar sonra dolandırıcılığa dönüşebiliyor
Dijitalleşmeyle birlikte artan veri sızıntıları, kişisel bilgilerin uzun yıllar boyunca dolandırıcılık girişimlerinde kullanılmasına yol açabiliyor. 2026 yılının ilk yarısına ilişkin siber güvenlik verilerine göre, tespit edilen zararlı yazılımlar arasında %16,2 ile oltalama amaçlı dosyalar ilk sırada yer alırken, sahte belge ve fatura içerikli dolandırıcılık dosyalarının payı %6,1 oldu. Uzmanlar, ele geçirilen müşteri bilgilerinin yıllar sonra…

Siber casuslukta küresel hareketlilik artıyor
Araştırmacılar Nisan–Eylül 2026 döneminde belgelenen siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı. Rapora göre siber casuslukta küresel hareketlilik artıyor. ESET araştırmacılarının Nisan–Eylül 2026 döneminde belgelediği siber saldırı (APT) gruplarının faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımlandı. Bu dönemde Çin yanlısı gruplar, ağırlıklı olarak devlet kurumlarını hedef alan istihbarat toplama operasyonları…

Togg T10F 4More Kehribar Serisi ile yollara çıkıyor
Togg, doğadan ilham alan özel serilerine Kehribar ile bir yenisini daha ekliyor. Kendine özgü rengi ve özel tasarım detaylarıyla Kehribar Serisi, T10F 4More’un güçlü ve dinamik karakterine yeni bir yorum getiriyor. Yüksek performansı estetik, teknoloji ve sürüş dinamizmiyle tamamlayan yeni seri, yedi farklı gövde rengi seçeneğiyle kullanıcıların beğenisine sunuluyor. Türkiye’nin mobilite alanında hizmet veren küresel…
Yorumlar (0)
E-postası doğrulanmış üyeler ve Google ile giriş yapanlar yorum yazabilir.